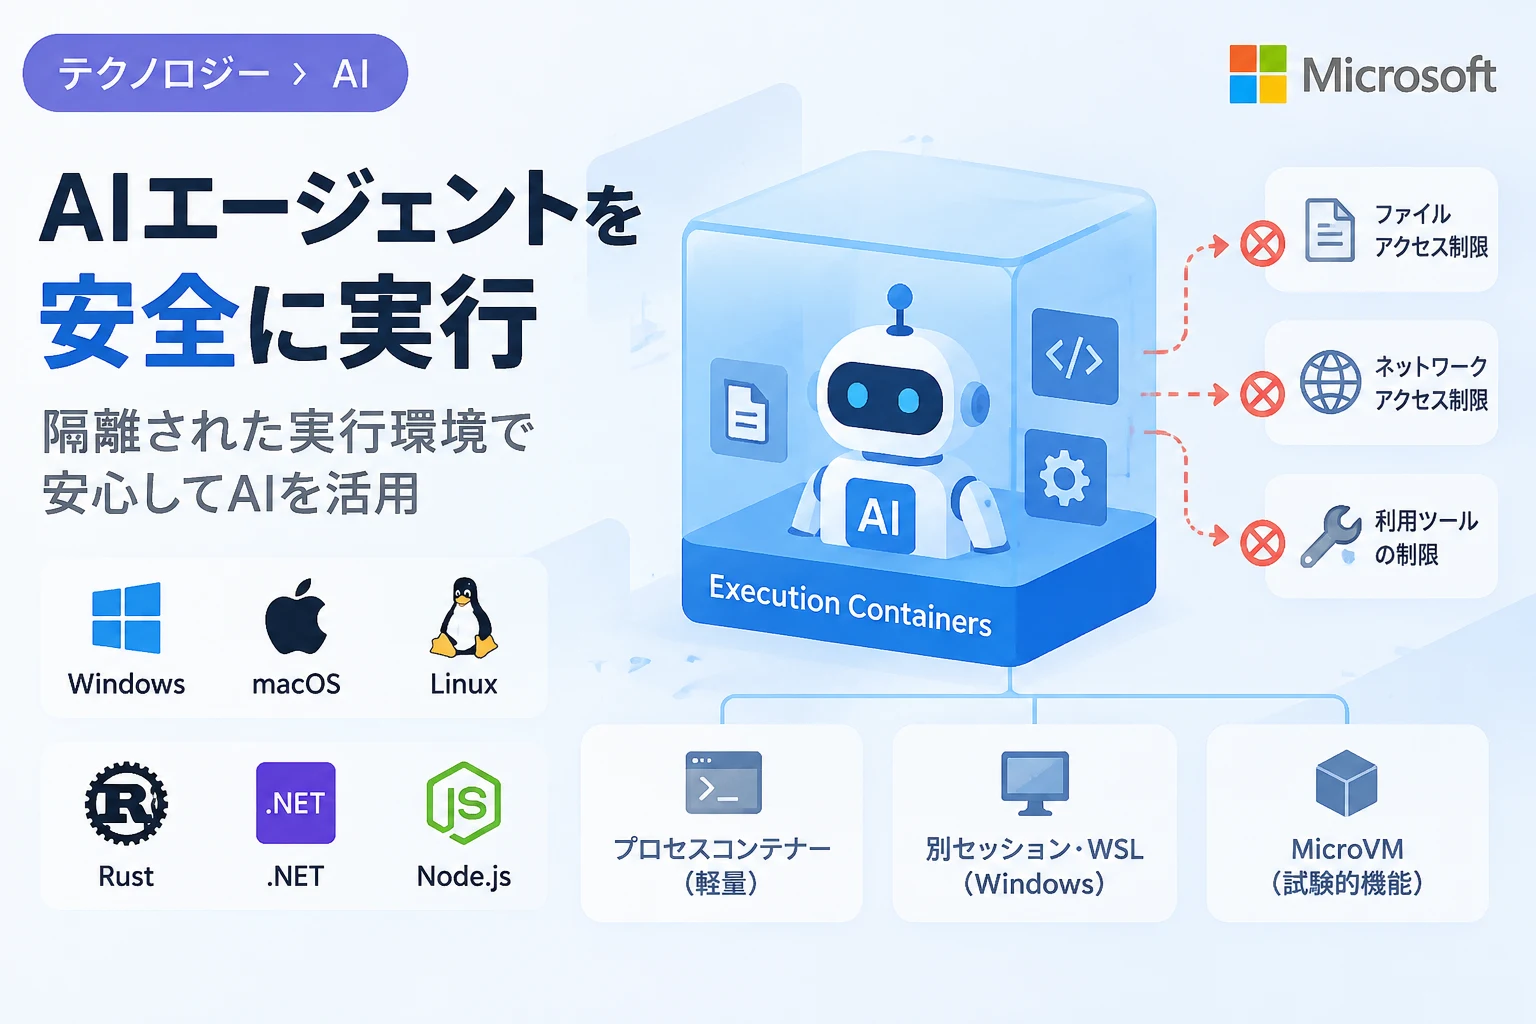
Microsoftは2026年10月7日(現地時間)、AIエージェントやそのツールをOS上で隔離して実行する基盤「Microsoft Execution Containers(MXC)」の一般提供を発表しました。
6月の「Build 2026」で早期プレビューとして公開された仕組みで、Windows、macOS、Linuxに対応し、Rust、.NET、Node.js向けのSDKを提供します。
AIエージェントのアクセスを実行環境の外から制御
AIエージェントは、指示に応じてファイルを読み書きしたり、外部ネットワークへ接続したり、ツールやプラグインを実行したりします。
その一方で、誤った操作や意図しないコード実行が起きた場合に備え、何へアクセスできるのかを制限し、活動を人間の操作と区別し、組織が利用状況を把握できるようにする必要があります。
MXCが担うのは、このうち主にエージェントのアクセス範囲を制限する「封じ込め」です。
開発者や管理者は、アクセスを許可するファイルや書き込み先、ネットワーク接続、利用できるツールなどをポリシーとして定義します。
MXCはAIモデルの出力を実行する処理やプラグイン、ツール、エージェント本体などをコンテナーに入れ、定められたポリシーの範囲内で動作させます。
ポリシーはエージェントの外側で管理されるため、エージェントや生成コードが自分自身に追加のアクセス権を与えることはできません。
ワークロードに応じて選べる4種類の実行環境
MXCは共通のJSON形式でポリシーを記述し、OSごとの仕組みに割り当てます。
必要な隔離の強さや、デスクトップ操作の有無、利用するツールチェーンに応じて、実行バックエンドを選択できます。
| バックエンド | 対応OS | 主な用途・特徴 |
|---|---|---|
| プロセスコンテナー | Windows 11、macOS、Linux | 応答性を重視する軽量な隔離環境です。 |
| セッションコンテナー | Windows 11 | 別のWindowsアカウントとセッションで動作し、エージェントのデスクトップやクリップボード、UI、入力をユーザーから分離します。 |
| WSLコンテナー(WSLc) | Windows 11 | WSLを利用し、Linux中心のツールや実行環境を使うエージェントに適しています。 |
| MicroVM | Windows 11、Linux | ハードウェアで強制される隔離を提供する試験的なバックエンドです。 |
プロセスコンテナーでは、WindowsがAppContainer、macOSがSeatbelt、LinuxがBubblewrapを利用します。
これらはOSごとに異なる隔離機能を使いますが、開発者は共通のスキーマとSDKを通じて設定を扱えます。
セッションコンテナーは、ユーザーのデスクトップとは異なる環境で長時間動作するエージェントや、画面を使う自動化に向けた選択肢です。
一方、MicroVMはより強い隔離が必要なワークロード向けですが、現時点では試験的な扱いです。
ポリシーの作成を支援する3つの動作モード
MXCには、ポリシーを適用する「Enforcement」、遮断したアクセスを記録する「Learning」、ポリシーで拒否されるアクセスも許可しながら記録する「Permissive」の3モードがあります。
PermissiveやLearningでエージェントの動作を調べ、必要な許可範囲を整理してからEnforcementへ移行することで、業務に必要な操作を誤って妨げないポリシーを作りやすくなります。
Windowsのプロセスコンテナーでは活動レポートも利用でき、ポリシーに対するアクセスの状況を確認できます。
対応SDKと導入済みの製品
MXCはWindows、macOS、Linuxに対応し、Rust、.NET、Node.js向けのSDKを提供します。
共通のJSON設定スキーマを使うことで、アプリケーション側の設定をOSごとの隔離機能へ割り当てやすくする設計です。
Microsoftによると、GitHub Copilot、OpenClaw、OpenAI Codex、Replit、LM Studio、Unsloth AIなどがすでにMXCに対応しています。
Anthropic Claude Code、Box、Egnyte、Hermes Agent、Manus、Perplexity、Raycastなども、今後のサポート予定として挙げられています。
NVIDIAは「OpenShell」をMXCに統合し、ファイルや推論サービスへのアクセス制御、ネットワーク制御、認証情報管理、企業向けのOCSF監査などを追加しています。
企業向け管理機能は今後拡充へ
Microsoftは、Windows 11上のMXCプロセスコンテナーをMicrosoft Intuneのポリシーで管理する機能を、近日中に導入する予定です。
また、Microsoft Entraとの連携によりエージェントの活動をユーザーの活動と区別し、Microsoft Agent 365による統制をデバイス上のローカルエージェントにも広げる計画です。
これらは今後の予定として発表されたものであり、一般提供済みの機能とは区別して確認する必要があります。
まとめ
MXCは、AIエージェントが扱えるファイルやネットワーク、ツールをポリシーで制限し、OSの隔離機能を使って実行するための基盤です。
Windows、macOS、Linuxにまたがる共通の設定形式と複数言語のSDKを用意し、軽量なプロセス隔離から試験的なMicroVMまで、用途に応じた選択肢を提供します。
エージェントの動作を安全に制限する仕組みとして有用ですが、実際の安全性はポリシーの設計や選択するバックエンド、組織の運用体制にも左右されます。
SDK、設定スキーマ、ドキュメント、サンプルは、MXCのGitHubリポジトリで公開されています。