Apache Software Foundationは2026年10月14日、オフィススイート「Apache OpenOffice 4.1.17」を公開しました。
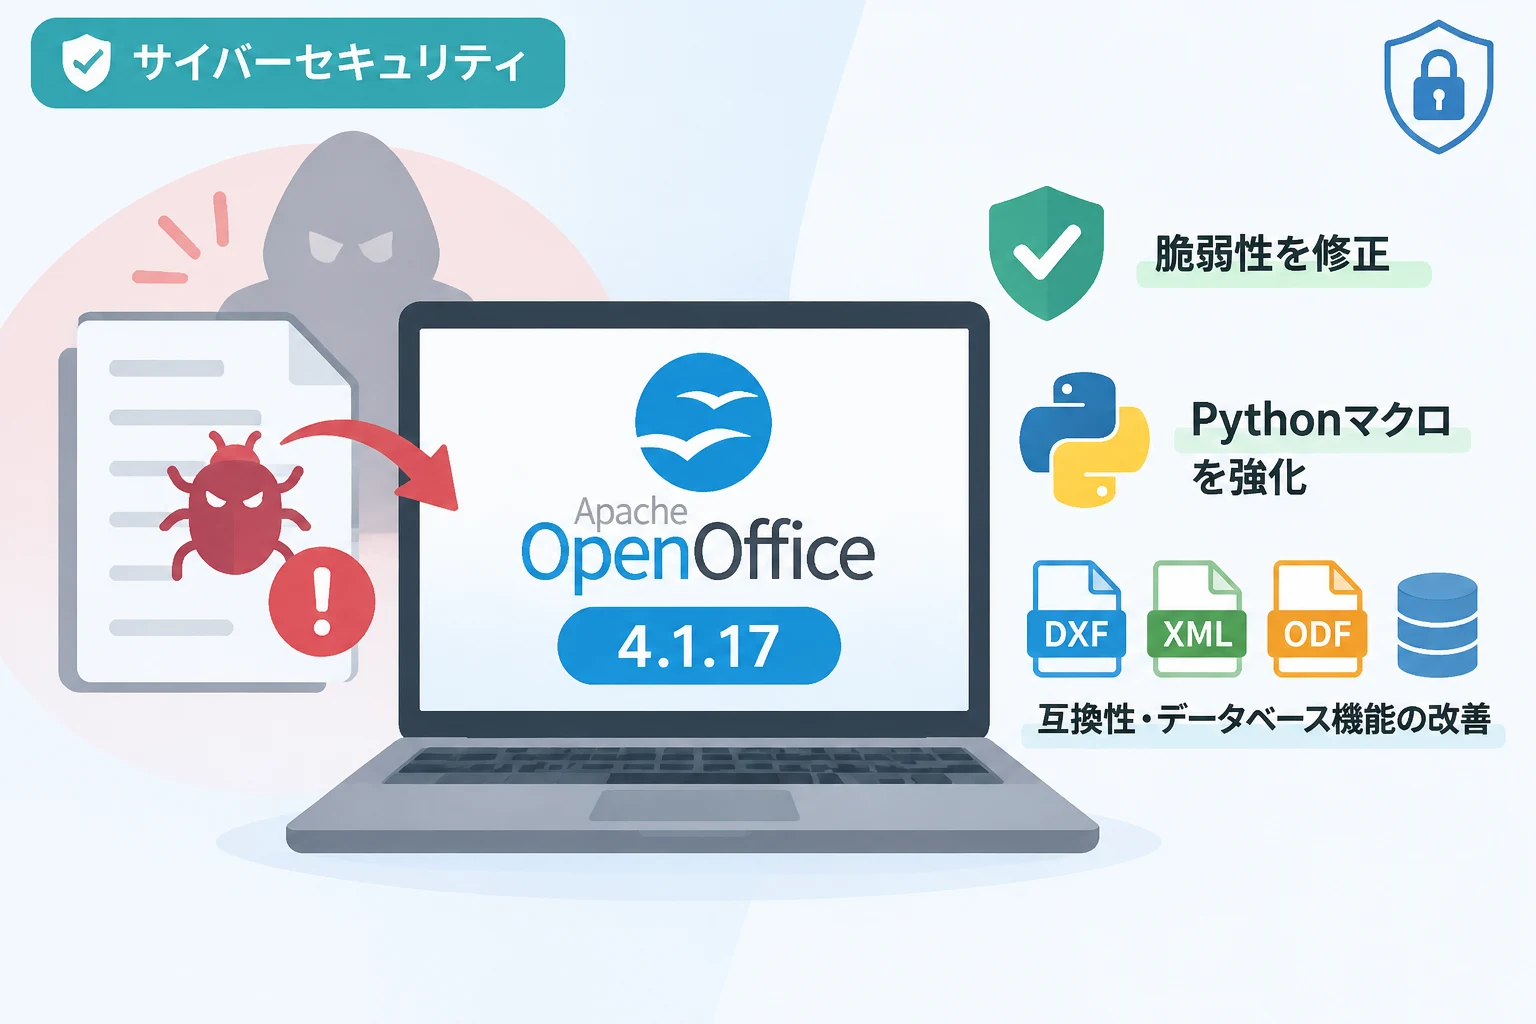
今回の更新では、細工された文書を開くだけで任意のコードを実行されるおそれがある緊急の脆弱性「CVE-2026-59265」が修正されています。
セキュリティ対策に加え、Pythonマクロやファイル保存、各種ファイル形式との互換性も改善されました。
Apache OpenOffice 4.1.17の主な変更点
Apache OpenOffice 4.1.17は、セキュリティ修正と不具合の改善を目的としたアップデートです。
開発元は、バージョン4.1.16以前を利用しているすべてのユーザーにアップグレードを推奨しています。
| 項目 | 内容 |
|---|---|
| 公開日 | 2026年10月14日 |
| 対象となる旧バージョン | Apache OpenOffice 4.1.16およびそれ以前 |
| 主なセキュリティ修正 | 任意のコード実行につながる脆弱性「CVE-2026-59265」 |
| 主な機能改善 | Pythonマクロ、DXF、データベース、ファイル保存、文書形式の互換性 |
文書を開くだけでコード実行のおそれがある脆弱性
今回修正された「CVE-2026-59265」は、細工された文書を開いた場合に、任意のコードを実行される可能性がある脆弱性です。
攻撃が成立すると、利用者が文書を表示する操作をきっかけに、意図しない処理を実行されるおそれがあります。
影響を受けるのはApache OpenOffice 4.1.16およびそれ以前のバージョンです。
アップデートまでの間も不審な文書に注意
修正版への更新が済むまでは、メールの添付ファイルやウェブサイトから入手した文書など、出所を確認できないファイルを開かないようにしてください。
ファイル名や送信者に見覚えがあっても、予期しない文書が届いた場合は、別の連絡手段で相手に送信の事実を確認するのが安全です。
脆弱性の影響を避けるため、4.1.16以前を利用している場合は、できるだけ早く4.1.17へ更新してください。
同じ問題はLibreOfficeでも報告されており、そちらでは「CVE-2026-63277」として扱われています。
LibreOffice側では、バージョン26.2.5および26.8.0で修正済みとされています。
Pythonマクロを文書内で作成・実行可能に
4.1.17では、Pythonマクロの使い勝手も強化されました。
Pythonスクリプトを文書内で直接作成・編集・実行し、文書に埋め込めるようになっています。
これにより、スクリプトを文書と一緒に管理しやすくなり、作業手順の自動化や、文書に関連する処理の共有に役立ちます。
ただし、マクロは便利な一方で、実行するスクリプトの内容によっては想定外の処理が行われる可能性があります。
特に、第三者から受け取った文書に含まれるマクロは、作成者や内容を確認してから扱うことが重要です。
Pythonマクロの機能強化と、文書を通じたコード実行の脆弱性修正は別の変更です。
保存時の破損リスクやファイル互換性も改善
ファイルの保存処理も見直され、書き込みとファイルの置き換えがアトミックに行われるようになりました。
保存中にアプリケーションが終了したり、処理が中断されたりした場合に、ファイルが不完全な状態になるリスクを抑える改善です。
CADデータ形式のDXFでは、インポート時に対応する描画プリミティブが拡充され、図形をより適切に表示できるようになりました。
また、Microsoft ExcelのXML形式であるSpreadsheetMLとの互換性が改善されています。
ODF/XML文書についても、インポートとエクスポートの信頼性向上が図られました。
このほか、データベース機能にも改善が加えられています。
Apache OpenOffice 4.1.17を入手するには
Apache OpenOfficeはWindows、Mac、Linuxに対応するオープンソースのオフィススイートです。
インストーラーはApache OpenOffice公式ダウンロードページから入手できます。
導入時は、利用しているOSに合ったパッケージを選び、インストール後にバージョンが4.1.17になっていることを確認してください。
更新の前には、作業中の文書を保存し、必要に応じて重要なファイルのバックアップを取っておくと安心です。
複数のPCで利用している場合は、普段使っていない端末も含めて、すべての環境が更新されているか確認しましょう。
まとめ
Apache OpenOffice 4.1.17では、文書を開くだけで任意のコードを実行されるおそれがある「CVE-2026-59265」が修正されました。
影響するのは4.1.16およびそれ以前のバージョンで、開発元は対象ユーザーにアップグレードを推奨しています。
Pythonマクロの機能強化や保存処理、DXF・SpreadsheetML・ODF/XMLの改善も含まれるため、旧バージョンを利用している場合は更新を検討してください。