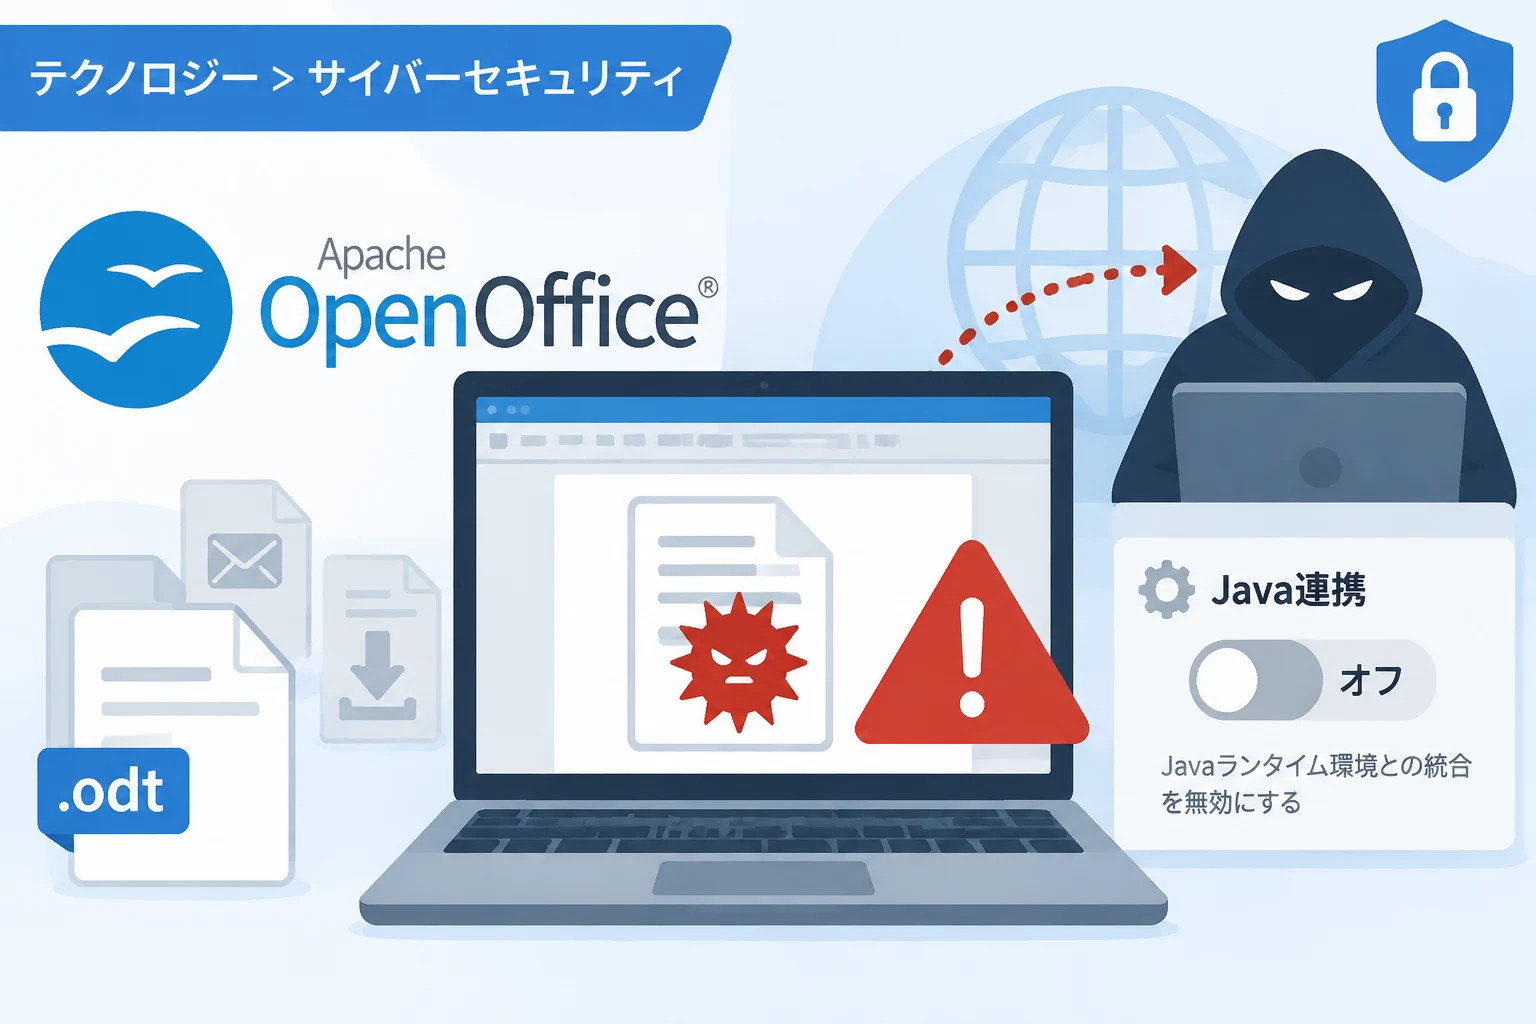
Apache Software Foundationは、オフィス統合環境「Apache OpenOffice」に、細工された文書を開くことで任意のコードを実行されるおそれのある脆弱性が見つかったと公表しました。
深刻度は「Critical(緊急)」と評価されており、修正版の公開まではJavaランタイム統合を無効にするなどの対策が必要です。
文書を開くだけでコードを実行されるおそれ
今回公表された脆弱性は「CVE-2026-59265」で、信頼できない相手から届いた細工済みの文書をユーザーが開くと、任意のコードを実行される可能性があります。
実行されるコードにはリモートのものも含まれるため、文書の内容を確認するだけのつもりでも、攻撃のきっかけになるおそれがあります。
影響を受けるのは、Apache OpenOfficeのバージョン4.1.16およびそれ以前です。
| 項目 | 内容 |
|---|---|
| 脆弱性 | CVE-2026-59265 |
| 影響する製品 | Apache OpenOffice 4.1.16以前 |
| 想定される影響 | 細工された文書を開いた際の任意コード実行 |
| 修正版 | Apache OpenOffice 4.1.17で修正予定 |
| 公開時点の状況 | 修正版は未提供、リリース候補の段階 |
修正版の公開まではJava連携を無効に
Apache OpenOfficeでは、暫定的な回避策としてJavaランタイム統合を無効にすることが案内されています。
WindowsやLinuxでは、[ツール]-[オプション]から[OpenOffice]-[Java]を開き、[Java ランタイム環境を使用]のチェックを外してください。
macOSでは、[OpenOffice]-[環境設定]-[OpenOffice]-[Java]の順に設定画面を開き、同じ項目のチェックを外します。
設定を変更した後は、Java連携を必要とする機能が利用できなくなる場合があります。
業務上の理由などでJava連携を無効にできない場合は、修正版が提供されるまで、メール添付やダウンロードした文書など、出所を確認できないファイルを開かないことが重要です。
LibreOfficeなどの利用者も確認を
公表内容によると、Apache OpenOfficeに加えて、OpenOffice.orgも影響を受ける可能性があります。
また、LibreOfficeでも同種の問題が「CVE-2026-63277」として報告されています。
製品やバージョンによって対応状況が異なる可能性があるため、利用中のソフトウェアのセキュリティ情報を確認し、提供元の案内に従ってください。
修正版の公開後は速やかに更新
Apache OpenOfficeの修正はバージョン4.1.17で行われる見込みですが、公表時点ではリリース候補の段階で、正式版はまだ提供されていません。
正式版が公開されたら、提供元の案内を確認して更新し、使用中のバージョンが修正済みかを確かめましょう。
更新までの間は、Java連携の無効化と不審な文書を開かない対策を併用することで、脆弱性を悪用されるリスクを抑えられます。
まとめ
Apache OpenOfficeには、細工された文書を開くことでコードを実行される重大な脆弱性があり、4.1.16以前のバージョンが影響を受けます。
修正版が公開されるまではJavaランタイム統合を無効にし、信頼できない文書を開かないでください。