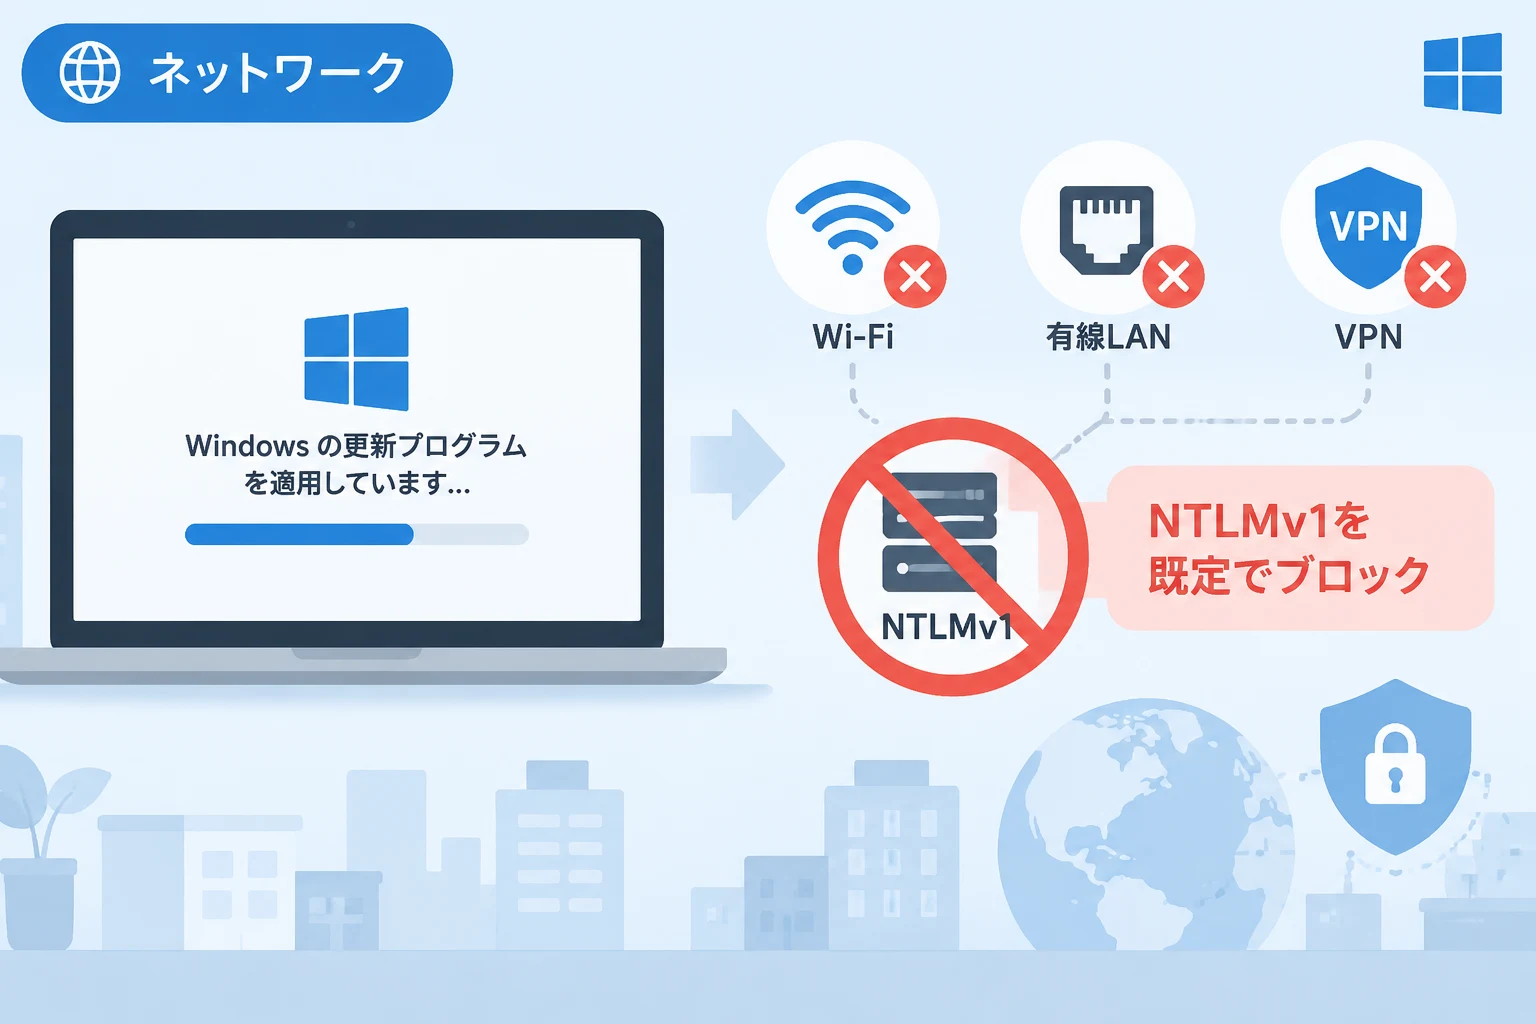
2026年10月のWindowsセキュリティ更新プログラムを適用した後、一部のWi-Fi、有線LAN、VPNで認証に失敗する問題が報告されています。
原因は更新プログラムの不具合ではなく、古い認証方式「NTLMv1」に由来するシングルサインオン(SSO)の資格情報を、既定で制限する計画済みのセキュリティ変更です。
接続できない原因はNTLMv1由来のSSO制限
問題の対象となるのは、2026年10月のセキュリティ更新プログラム「KB5127648」を適用した環境で、Wi-Fiや有線LAN、VPNの認証にNTLMv1由来の資格情報を使っているケースです。
Microsoftは、この変更について事前に計画・告知しており、更新プログラムによってレジストリ値が書き換えられたわけではないと説明しています。
レジストリ値「BlockNtlmv1SSO」が未設定の場合に適用される既定の動作が、監査モードから強制モードへ切り替わります。
対象となるWindows環境と条件
変更の対象となるのは、Windows 11 バージョン24H2、25H2、26H2、およびWindows Server 2025です。
ただし、すべての端末で同じ影響が出るわけではなく、Credential Guardが無効で、レジストリ値「BlockNtlmv1SSO」が設定されていない端末などが対象になります。
会社や学校のネットワークで、古い認証方式を使うWi-FiやVPNに接続している場合は、管理者による確認が必要です。
NTLMv1とは何か、なぜ接続に影響するのか
NTLMは、Windows環境で利用されてきた認証方式です。
NTLMv1は古い方式で、セキュリティ上の懸念からMicrosoftは段階的な廃止と、より安全な認証方式への移行を進めています。
Windows 11 バージョン24H2とWindows Server 2025では、NTLMv1プロトコル自体はすでに削除されていますが、一部のネットワーク接続では「MS-CHAPv2」を介してNTLMv1由来の暗号が使われる場合があります。
今回の変更は、こうした経路でNTLMv1由来の資格情報がSSOに使われるのを防ぐものです。
制限されるのは、該当する資格情報を使ったSSOです。
ユーザーが資格情報を手動で入力する認証は、強制モードでも引き続き利用できます。
監査モードと強制モードの違い
| モード | レジストリ値 | 動作 | イベントログ |
|---|---|---|---|
| 監査モード | 0 | NTLMv1由来の資格情報によるSSOを許可し、利用を記録 | 警告 4024 |
| 強制モード | 1、または未設定時の既定動作 | 該当するSSOをブロック | エラー 4025 |
監査モードでは古い認証への依存状況を調べられますが、接続をブロックしないため、強制モードより保護が弱くなります。
未設定時に強制モードへ移行する動作は、レジストリ値を自動で「1」に変更することとは異なります。
接続障害が起きたときの確認方法
イベントログで認証への依存を調べる
まずは、端末のイベントログでNTLM関連の記録を確認します。
確認するログは「Microsoft-Windows-NTLM/Operational」で、監査モードでの利用はイベントID 4024、強制モードでブロックされた場合はイベントID 4025として記録されます。
4025が記録されている場合は、接続先のWi-FiやVPNがNTLMv1由来の資格情報に依存していないか、ネットワーク管理者や認証基盤の担当者に確認してください。
特定の接続だけ失敗する場合も、更新プログラムの削除を急ぐのではなく、まず接続方式と認証ログを照合することが重要です。
移行までの一時的な例外設定
すぐに解消できない重要な依存関係がある場合、管理者はレジストリ値を「0」に設定して、一時的に監査モードへ戻すことができます。
設定する場所と値は次のとおりです。
- キー:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Lsa\MSV1_0 - 値の名前:
BlockNtlmv1SSO - 種類:
REG_DWORD - 値:
0(監査モード)、1(強制モード)
この設定の変更に再起動は不要とされていますが、レジストリの編集は端末の動作に影響する可能性があるため、個人判断ではなく組織の管理者が実施してください。
監査モードへの変更は恒久対策ではなく、必要な範囲に限った一時的な例外として扱うべきです。
依存関係を解消した後は、強制モードに戻してください。
恒久対策は証明書ベース認証への移行
Microsoftは、MS-CHAPv2への依存をなくし、Wi-FiやVPNの認証を証明書ベースへ移行するよう求めています。
証明書ベースの認証に切り替えるには、接続先のネットワーク機器やVPN装置、認証サーバー、端末側の設定を含めた確認が必要です。
そのため、利用者が端末の設定だけを変更して解決できるとは限りません。
企業や組織では、イベントログを手掛かりに利用中の接続を洗い出し、管理者の計画に沿って認証方式を切り替えることが大切です。
まとめ
2026年10月のWindows更新後に一部のWi-FiやVPNへ接続できなくなる場合、NTLMv1由来の資格情報を使ったSSOが既定でブロックされた可能性があります。
これはパッチの不具合ではなく、以前から計画されていたセキュリティ強化です。
イベントID 4024や4025で依存関係を確認し、必要な場合に限って一時的な監査モードを使いながら、証明書ベース認証への移行を進めてください。