データ転送ライブラリ「curl」の安定版v8.23.0が公開されました。
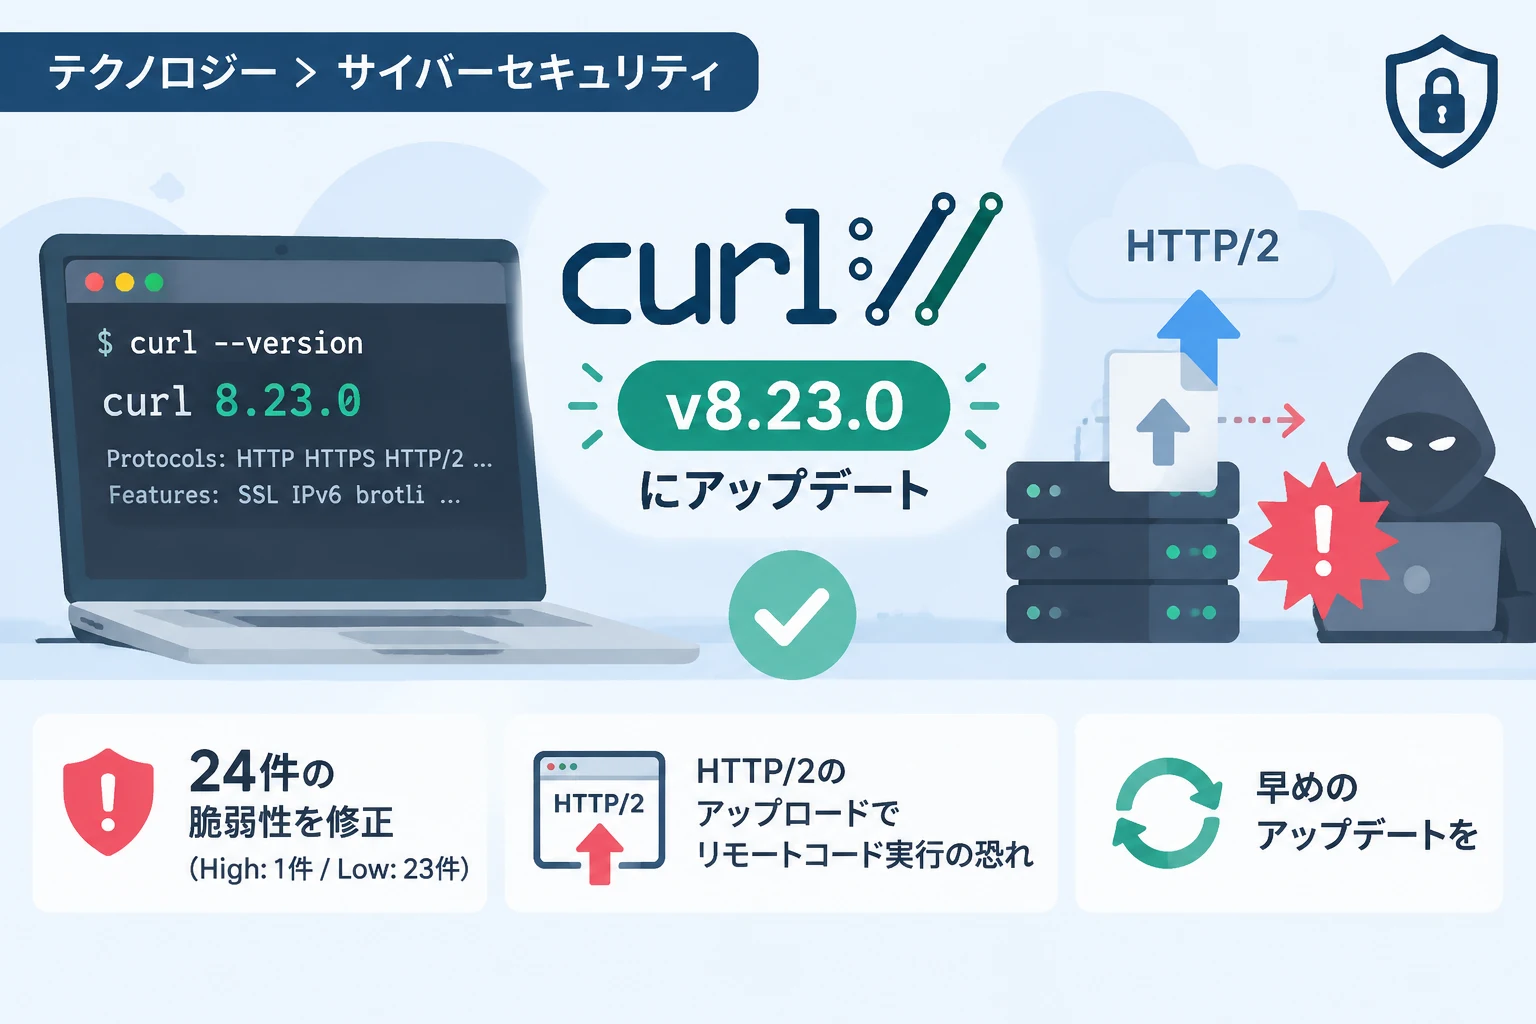
今回のアップデートでは、深刻度Highの1件を含む計24件の脆弱性が修正されています。
なかでもHTTP/2を利用したアップロード中に発生し得るUse-After-Freeには、条件次第でリモートコード実行につながる恐れがあるため、curlを利用している環境ではバージョンの確認が重要です。
curl v8.23.0で24件の脆弱性を修正
修正された脆弱性のうち、1件は深刻度High、残る23件は深刻度Lowと評価されています。
Highの脆弱性は「CVE-2026-92392」として識別されており、HTTP/2によるアップロード処理に関係します。
curlは、コマンドラインツールとライブラリの両方が提供されているソフトウェアです。
Webサイトへの接続やファイルの送受信など、さまざまなアプリケーションや機器の通信処理に使われています。
HTTP/2のアップロードで起こり得るUse-After-Free
解放済みメモリを再利用する脆弱性
CVE-2026-92392は、HTTP/2を使ったアップロード中に、解放済みのメモリ領域へアクセスしてしまう可能性がある問題です。
この種の不具合は「Use-After-Free(解放後使用)」と呼ばれ、メモリの状態によってはプログラムの異常終了や予期しない動作につながります。
記事の公開情報によると、悪意のあるサーバーが特定の条件を満たした場合、最悪の場合はリモートからコードを実行される恐れがあります。
ただし、すべてのcurl利用環境で直ちに攻撃が成立するという意味ではなく、HTTP/2でのアップロードなど、条件が関係する脆弱性です。
影響を受けるのはcurl v8.12.0からv8.22.0までで、修正版はv8.23.0です。公開情報では、v8.12.0より前のバージョンはこの脆弱性の影響を受けないとされています。
利用者が確認・対応したいこと
まずバージョンを確認してアップデート
curlのコマンドラインツールを利用している場合は、バージョンを確認し、影響範囲に含まれる環境ではv8.23.0以降への更新を検討してください。
バージョンはターミナルやコマンドプロンプトでcurl --versionを実行すると確認できます。
curlはOSに標準搭載されている場合もありますが、搭載版の更新方法はOSや配布元によって異なります。
個別にcurlを導入した環境では、その入手元が提供する更新手順に従い、アプリケーションやシステムに組み込まれたライブラリについても、提供元の修正版があるか確認してください。
更新できない場合の暫定策
開発チームは、v8.23.0への更新に加えて、利用中のバージョンへのパッチ適用や、HTTP/2の使用中止も推奨しています。
更新がすぐに難しい場合は、通信要件や利用サービスへの影響を確認したうえで、HTTP/2を無効化できるか検討してください。
ただし、HTTP/2を無効にすると、接続先との通信方式や性能に影響する可能性があります。
運用環境では設定変更だけで済ませず、テスト環境で動作を確認し、可能な限り修正版への更新を優先するのが安全です。
まとめ
curl v8.23.0は、CVE-2026-92392を含む24件の脆弱性を修正したセキュリティアップデートです。
HTTP/2でアップロードを行う環境では、使用しているcurlのバージョンと導入元を確認し、v8.23.0以降への更新、または適切な暫定策を進めてください。