メールソフト「Thunderbird」のバージョン157.0が9月29日に公開されました。
今回の更新では、企業向けの管理ポリシーが追加されたほか、操作性や不具合、セキュリティに関する修正が多数盛り込まれています。
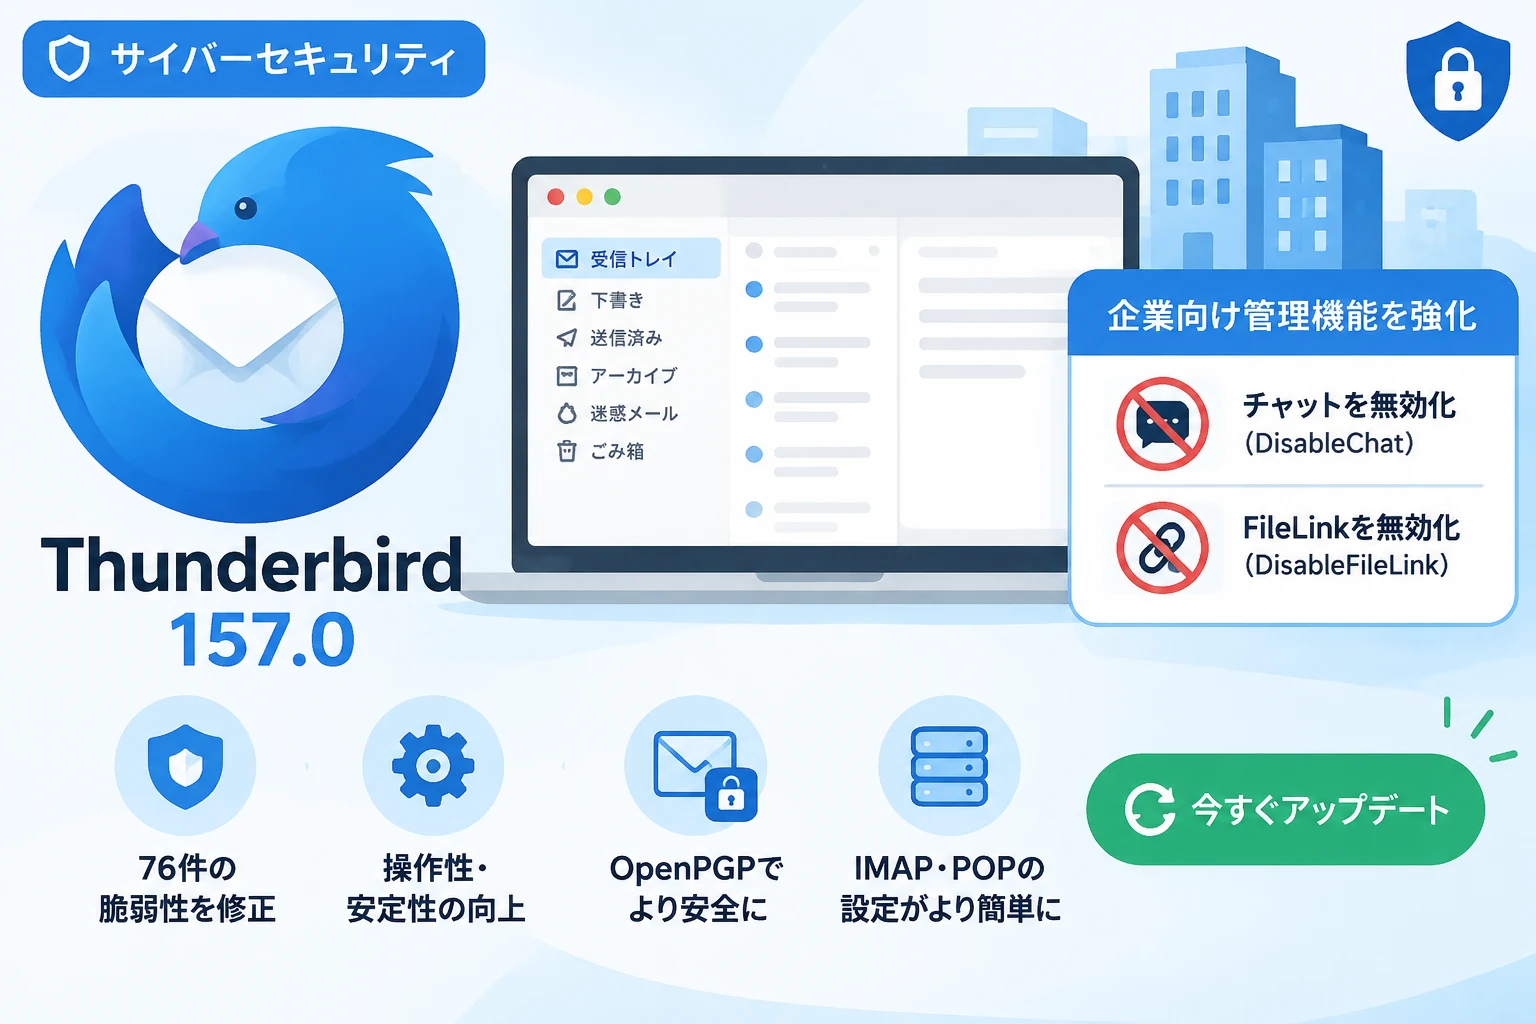
セキュリティ修正は合計76件に上るため、Thunderbirdを利用している場合は更新内容を確認し、できるだけ早めに最新版へのアップデートを検討してください。
Thunderbird 157.0の主な変更点
157.0では、組織での運用を想定したポリシーの拡充に加え、アカウント設定やOpenPGPメッセージの扱いが改善されています。
| 変更点 | 内容 |
|---|---|
| 企業向けポリシー | チャット機能とFileLink機能を個別に無効化できます。 |
| IMAP・POPの設定 | 手動設定時のポート番号が必須入力ではなくなりました。 |
| OpenPGP | 完全性保護された暗号化メッセージ内で、リモートコンテンツを表示できるようになりました。 |
| セキュリティ | 脆弱性に関する修正が76件含まれています。 |
企業向けポリシーを2つ追加
新たに追加されたのは、DisableChatとDisableFileLinkの2つのポリシーです。
チャット機能とFileLink機能を個別に制御
DisableChatを設定するとThunderbirdのチャット機能を無効化でき、DisableFileLinkを設定するとFileLink機能を無効化できます。
FileLinkは、メールに添付するには大きすぎるファイルをオンラインストレージなどにアップロードし、そのリンクを共有するための機能です。
組織のルールや利用環境に応じて対象機能を制限できるため、管理者は必要な機能だけを利用者に提供しやすくなります。
こうしたポリシーは、企業や学校など複数の端末をまとめて管理する環境で役立ちますが、一般利用者が通常の設定画面から切り替える機能とは異なります。
メールアカウント設定とOpenPGPの変更
ポート番号の入力が任意に
IMAPまたはPOPアカウントを手動で設定する際、ポート番号の入力欄が必須ではなくなりました。
サーバー情報を入力する場面で、ポート番号を指定する必要がない場合の設定を進めやすくする変更です。
利用するメールサービスから特定のポート番号が案内されている場合は、従来どおりその指定に従ってください。
暗号化されたOpenPGPメッセージの表示を改善
完全性保護によって暗号化されたOpenPGPメッセージ内で、リモートコンテンツを表示できるようになりました。
リモートコンテンツには、外部サーバーから読み込まれる画像などが含まれます。
外部コンテンツの読み込みは、送信者にメッセージの閲覧状況が伝わる可能性や、プライバシー上の懸念につながる場合があります。
表示するかどうかは、メッセージの内容や送信元を確認したうえで判断するのがよいでしょう。
動作不具合も修正
今回の更新では、日常的な利用に影響する複数の不具合も修正されました。
処理が終わった後もステータスバーが動作中の状態になり、CPU使用率が100%に達する問題が解消されています。
また、IMAPアカウントの設定中にサーバーの応答を待つ段階でフリーズする問題や、送信済みメールがIMAPの送信済みフォルダーに保存されない問題も修正されました。
これらの症状が発生していた利用者にとっては、更新後に動作が改善する可能性があります。
脆弱性76件を修正
157.0には、Mozillaの基準によるセキュリティ修正が合計76件含まれています。
内訳は、深刻度が高い「high」が38件、「moderate」が29件、「low」が9件です。
修正件数が多いため、旧バージョンを使い続けず、更新の適用を優先することが大切です。
Thunderbirdでは既定でスクリプトが無効になっており、脆弱性の影響はソフトウェアの設定や利用状況によって異なります。
ただし、既定設定によって影響が抑えられる場合があることと、修正を適用しなくてよいことは別です。
対応OSと入手方法
ThunderbirdはWindows、Mac、Linuxに対応する無料のメールソフトで、開発を支援するための寄付も受け付けています。
Windows版はWindows 10以降をサポートしており、公式サイトやMicrosoft Storeから入手できます。
すでにThunderbirdを利用している場合は、更新機能からバージョンを確認し、157.0以降に更新されているか確認してください。
ダウンロードや更新の際は、Thunderbird公式サイトなど信頼できる配布元を利用しましょう。
まとめ
Thunderbird 157.0では、チャットとFileLinkを制御する企業向けポリシーが加わり、手動設定やOpenPGPメッセージの扱いも改善されました。
CPU使用率の上昇やIMAP関連の問題などが修正され、セキュリティ面では76件の脆弱性に対処しています。
企業の管理者は新しいポリシーを運用要件に照らして確認し、個人利用者も安全性と安定性を保つため、最新版への更新を検討してください。