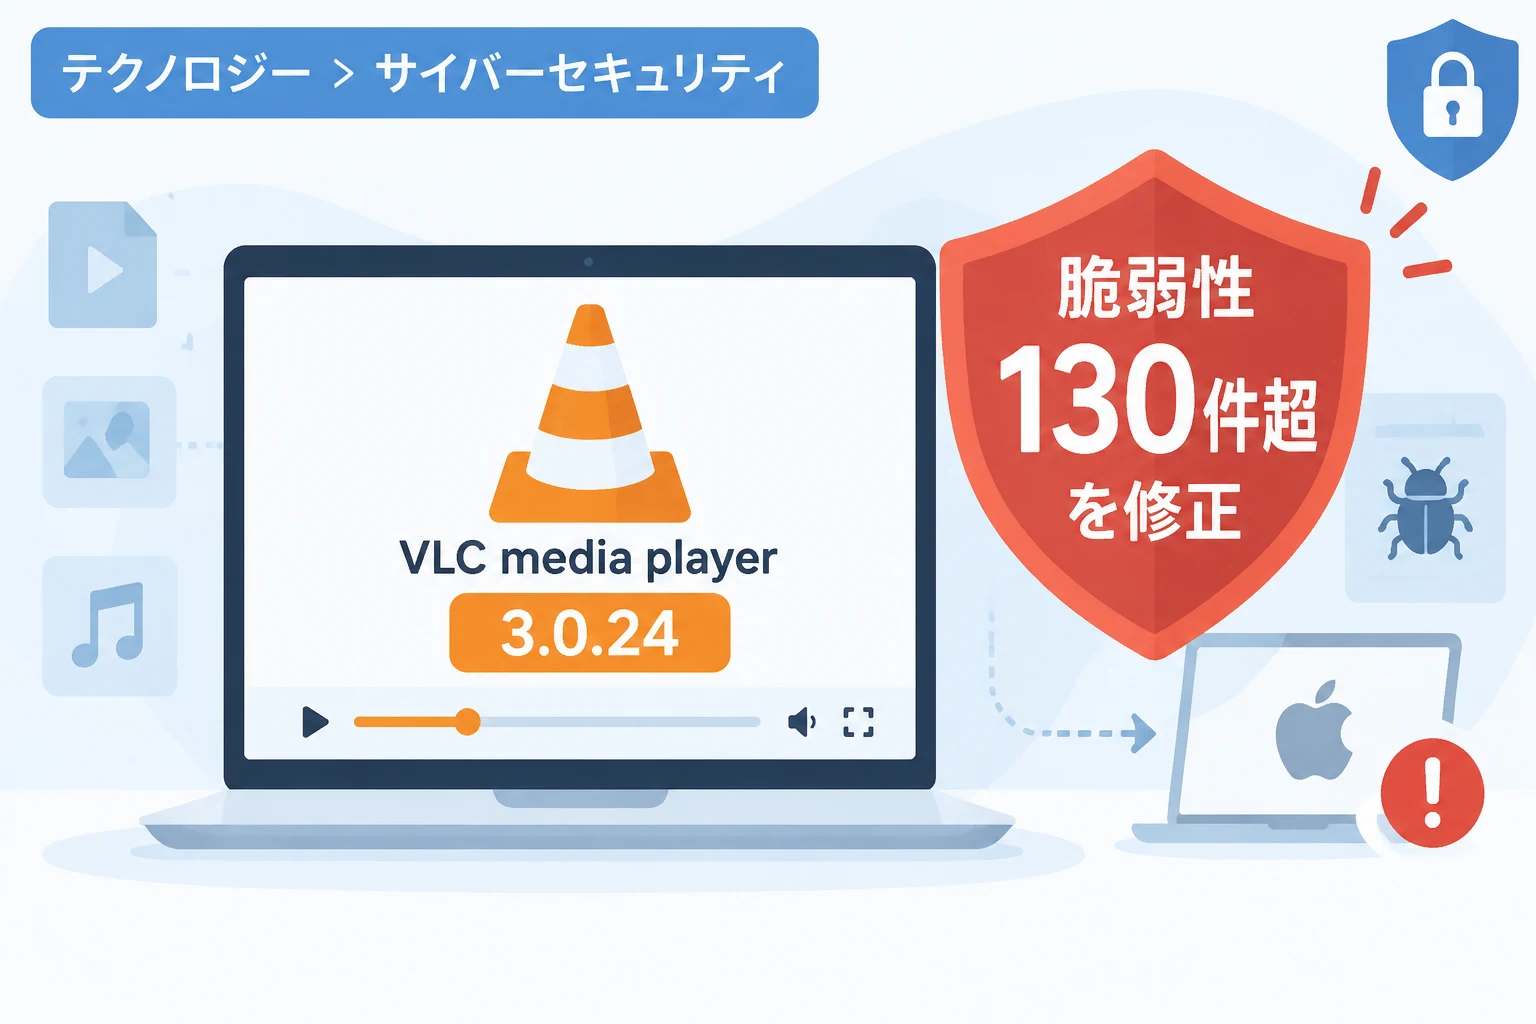
VideoLAN Projectは、メディアプレーヤー「VLC media player 3.0.24」で修正した脆弱性の内容を公表しました。
修正はVLC本体だけで50件を超え、同梱ライブラリの更新分も含めると、合計で130件を超える脆弱性が修正されたとされています。
なかには、一定の条件下でmacOS上の任意コード実行が実証されたものもあり、旧バージョンを利用している場合は早めのアップデートが重要です。
VLC 3.0.24で修正された脆弱性
VideoLANによると、VLC本体で修正された脆弱性は50件超で、現時点でCVE番号が公表されているものは2件です。
修正内容の多くはメモリの扱いに関するもので、細工されたメディアファイルや通信データを処理した際に問題が生じる可能性があります。
- ヒープバッファーオーバーフローや整数オーバーフロー
- 範囲外のメモリアクセスや解放後メモリ利用
- パストラバーサル、メモリ情報漏洩、FTPコマンドインジェクション
こうした脆弱性が悪用された場合、VLCが異常終了するほか、プロセスメモリ内の情報が漏洩するおそれがあります。
さらに一部の条件では、macOS環境で攻撃者が任意のコードを実行できることが実証されています。
ただし、これは脆弱性の悪用が実証されたという情報であり、実際に攻撃が広く行われていることを示すものではありません。
同梱ライブラリの更新も重要
VLC 3.0.24では本体に加え、FFmpeg、GnuTLS、libxml2、libpngなどの同梱ライブラリもアップデートされています。
これらの更新には、公表済みの脆弱性について少なくとも74件の修正が含まれるとされています。
動画や音声の再生、ネットワーク通信、画像・字幕などの処理に関わるライブラリも更新対象となるため、VLC本体の修正件数だけで影響の全体を判断しないことが大切です。
影響を受けるバージョンと対処方法
影響を受けるのはVLC media player 3.0.23以前です。
対策として、VLCをバージョン3.0.24へ更新してください。
Windows、macOS、Linuxなどで利用している場合は、各環境の更新方法に従ってインストール済みのバージョンを確認し、アップデート後に起動できることも確かめましょう。
すぐに更新できない場合は、信頼できないメディアファイルやストリームを開かないようにしてください。
特に、出所が不明な動画ファイルや、身に覚えのないネットワーク上のコンテンツをVLCで再生することは避けるのが無難です。
まとめ
VLC 3.0.24では、本体と同梱ライブラリを合わせて130件を超える脆弱性が修正され、macOSでの任意コード実行も一部条件下で実証されています。
旧バージョンを使い続けるリスクを減らすため、VLCを3.0.24以降へ更新し、更新が済むまでは信頼できないファイルやストリームを開かないようにしましょう。