OpenSSLの開発チームは2026年9月29日、複数のセキュリティ上の問題に対処するアップデートを公開しました。
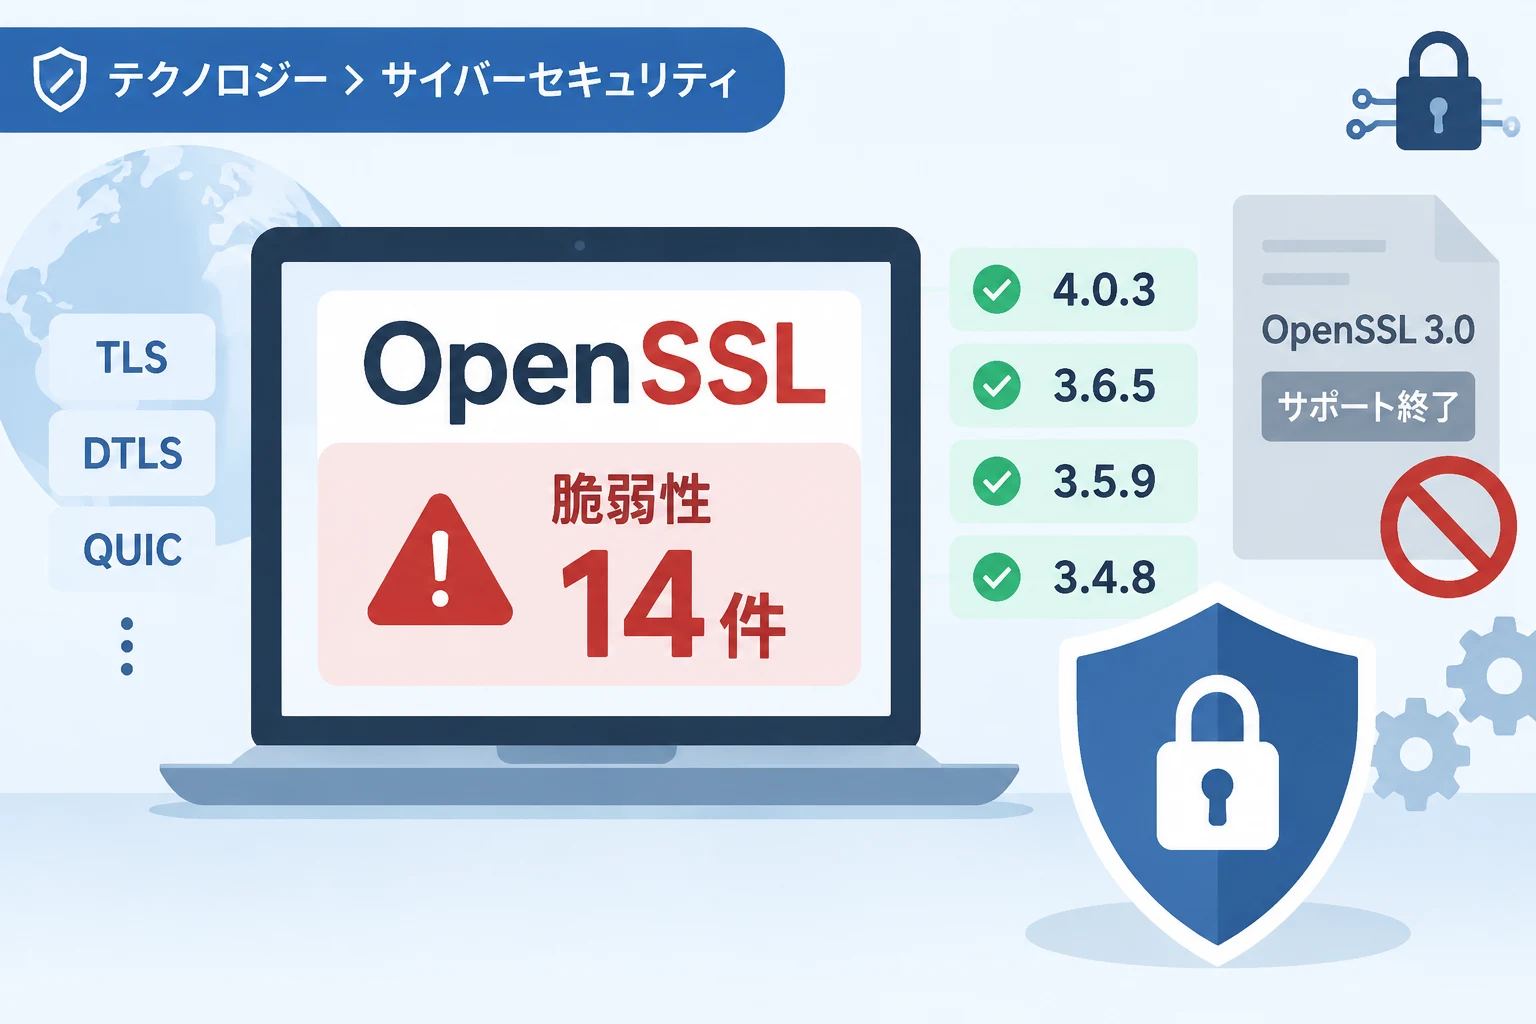
今回公表された脆弱性は14件で、深刻度は「High」1件、「Moderate」1件、「Low」12件です。
修正版には、TLSやDTLS、QUICのサービス停止につながる問題のほか、暗号処理から秘密鍵情報が推測されるおそれのある問題も含まれています。
OpenSSLの修正版が4系列で公開
今回のセキュリティアップデートでは、次の4つのバージョンが公開されました。
| 系列 | 公開バージョン |
|---|---|
| OpenSSL 4.0 | 4.0.3 |
| OpenSSL 3.6 | 3.6.5 |
| OpenSSL 3.5 | 3.5.9 |
| OpenSSL 3.4 | 3.4.8 |
利用中の系列に対応する修正版を選ぶ必要があり、異なる系列のバージョン番号をそのまま置き換えることはできません。
各リリースの変更内容は、OpenSSLプロジェクトの4.0.3、3.6.5、3.5.9、3.4.8のリリース情報で確認できます。
14件の脆弱性と主な影響
今回の問題は、細工された通信や証明書などを処理した際に、メモリの不正参照、過剰なメモリ消費、CPU負荷の増大、暗号鍵情報の漏えいなどを引き起こす可能性があります。
「Low」と評価された脆弱性であっても、利用している機能やアプリケーションの設定によっては、サービス停止や機密情報の漏えいにつながるため、影響の有無を確認することが重要です。
High・Moderateの脆弱性
CVE-2026-84782は、DTLSのハンドシェイク処理が中断している間に再送タイマーが作動すると、バッファーの誤った位置からデータを再送する問題です。
メモリ上の内容が平文のハンドシェイクデータとして相手側に送られる可能性があり、読み取りが未マッピング領域に達した場合はクラッシュにつながるため、深刻度は「High」とされています。
CVE-2026-84783は、信頼済みCA証明書の拡張データを複数スレッドが同時に初めて利用する際、解放済みのキャッシュを参照する競合状態が生じる問題です。
リモートの未認証ピアからマルチスレッドのTLSクライアントなどをクラッシュさせられる可能性がありますが、影響対象はOpenSSL 4.0に限られ、深刻度は「Moderate」です。
サービス拒否につながる問題
残る12件の「Low」には、QUICやDTLSの通信を通じてメモリやCPUを消費させたり、接続を切断させたりする問題が複数含まれます。
CVE-2026-35189は、特定形式のCRL配布点を大量に含む証明書によって、証明書のサイズに比べて大きなメモリを消費させる問題です。CVE-2026-35191は、設定によってQUICサーバーのデータ送信量が増幅制限を超える可能性がある問題です。CVE-2026-42772は、QUICストリームのデータが順不同で届いた場合に処理量が増大し、CPU負荷を高められる問題です。CVE-2026-54873、CVE-2026-75804、CVE-2026-84784は、QUICのパケットやフロー制御などを悪用され、接続ごとに大量のメモリを確保させられるおそれがあります。CVE-2026-72897は、TLSハンドシェイク中に特定のAPIでコンテキストを切り替えるアプリケーションにおいて、内部配列の範囲外アクセスが起きる可能性があります。CVE-2026-75805とCVE-2026-75806は、それぞれCMPの失効応答や細工されたDTLSデータグラムによって、処理のクラッシュや接続切断を引き起こす問題です。
これらはすべてのOpenSSL利用環境で同じ条件のもと発生するものではなく、使用するプロトコルやAPI、設定が影響を左右します。
署名処理から秘密鍵を推測されるおそれ
CVE-2026-54872、CVE-2026-54875、CVE-2026-77696は、ECDSAやSM2の署名処理に関するタイミングサイドチャネルの問題です。
処理時間やキャッシュの参照パターンを多数観測されると、署名に使われる秘密の値が推測され、条件によっては秘密鍵の復元につながるおそれがあります。
対象には、専用実装のない曲線での処理やARM64・RISC-V環境でのSM2演算などが含まれます。
OpenSSL 3.0はサポート終了、移行を検討
OpenSSL 3.0系列は2026年9月7日にサポートが終了しており、一般向けのセキュリティ修正を今後受けられません。
今回の脆弱性のうち、3.0系列には6件が影響しますが、修正版の3.0.23を入手できるのはプレミアムサポート契約者に限られます。
OpenSSL 3.0を使い続けている場合、一般公開の修正版を適用できないため、サポート中の系列への移行計画を早急に確認してください。
プロジェクトが移行先として挙げているのは、2027年5月14日までサポートされるOpenSSL 4.0と、2030年4月8日までサポートされるLTS版のOpenSSL 3.5です。
OpenSSL 3.1、3.2、3.3もサポート終了済みで、今回のアドバイザリーでは分析対象外とされています。
OpenSSL 1.1.1および1.0.2も一般向けサポートは終了しており、今回の修正版を含むアップデートはプレミアムサポート契約者向けです。
管理者が確認したい対応手順
まず、サーバーやアプリケーションに組み込まれたOpenSSLのバージョンを確認し、OSのパッケージ管理機能やベンダーの配布情報も照合してください。
アプリケーションが独自にOpenSSLを同梱している場合、システム全体のライブラリを更新しただけでは修正が反映されないことがあります。
利用中の系列に適合する修正版を適用したうえで、TLS・DTLS・QUICの接続、証明書処理、署名機能など、実際に使用している機能の動作をテストすることが大切です。
特に、QUICを有効にしているサービス、DTLSを利用する機器、CMPを使った証明書管理、SM2署名を扱うシステムでは、該当機能の利用状況を確認してください。
更新がすぐに難しい場合は、該当機能の停止や接続元の制限などを検討できますが、これらは修正版の適用に代わる恒久対策ではありません。
まとめ
今回のOpenSSL更新では、TLS・DTLS・QUICの可用性に関わる問題や、署名処理から秘密情報が推測される可能性のある脆弱性など、計14件が修正されました。
サポート中の系列を利用している場合は対応する最新版への更新を進め、サポート終了済みの系列では、修正版の入手可否だけでなく、継続利用のリスクと移行時期を確認してください。