オープンソースのメールソフト「Thunderbird」のバージョン151.0が、2026年5月19日に公開されました。
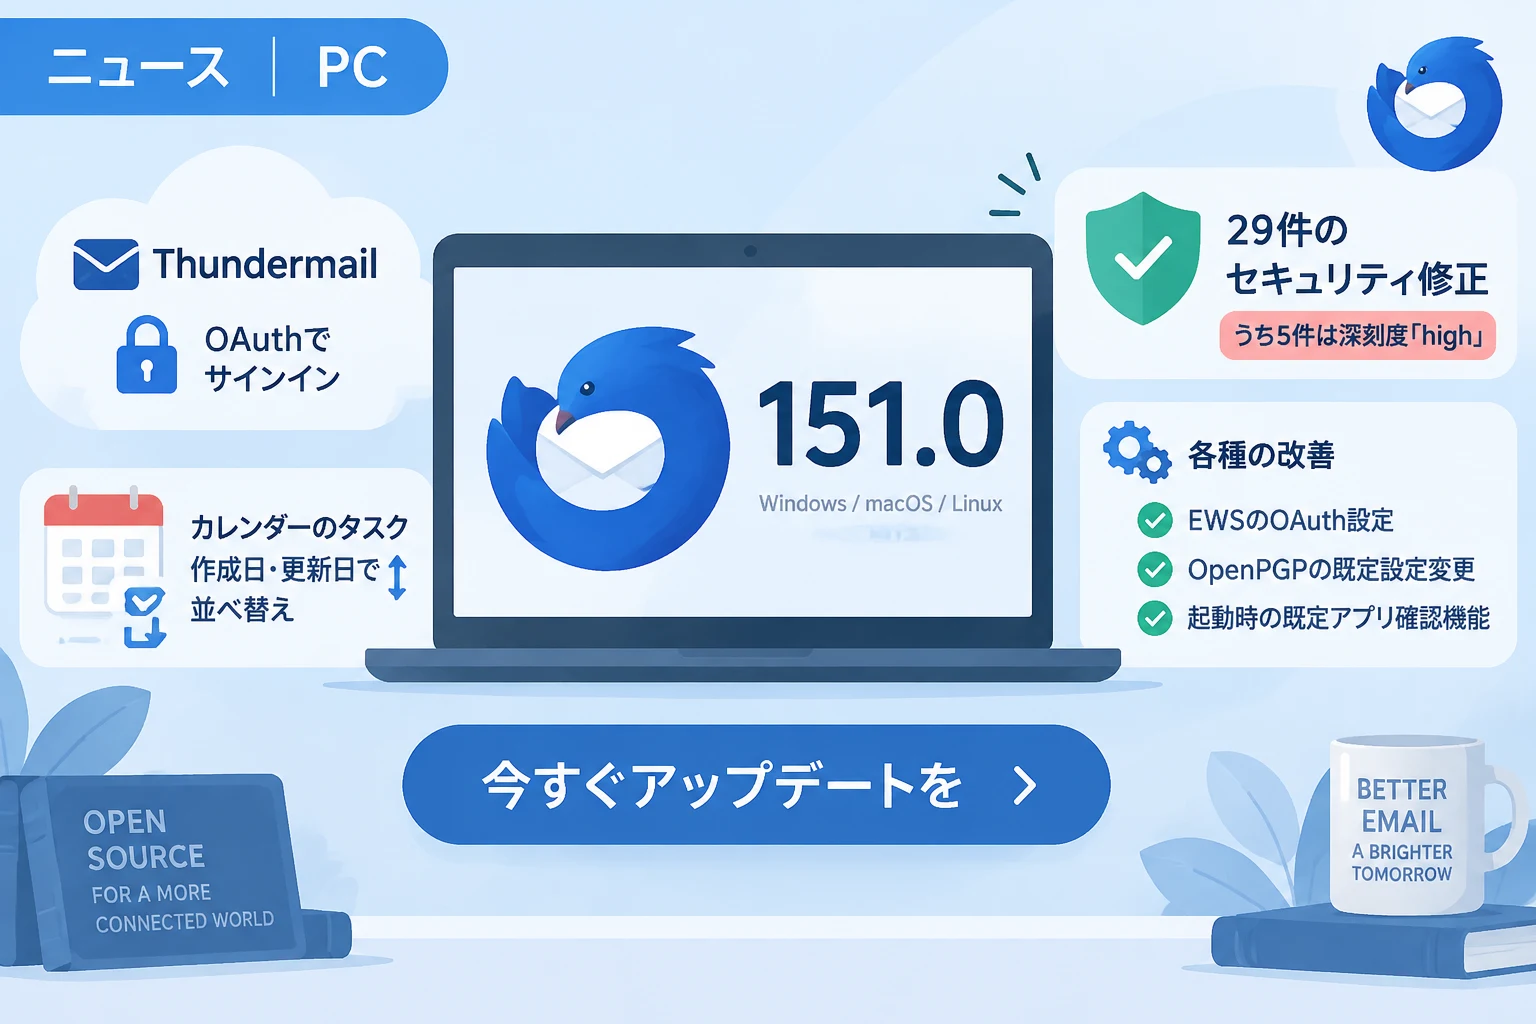
今回の更新では、開発チームが運営するメールサービス「Thundermail」でOAuthによるサインインが可能になったほか、タスク管理やExchange連携に関する改善、29件のCVE番号に基づくセキュリティ修正が行われています。
セキュリティ上の問題には、サンドボックスの回避や任意コード実行につながるおそれがあるものも含まれます。
Thunderbird 151.0の主な変更点
Thunderbird 151.0は、Windows、macOS、Linuxに対応する無料のメールソフトの最新版です。
新機能だけでなく、クラッシュを含む複数の不具合修正も盛り込まれているため、すでにThunderbirdを利用している場合は更新内容を確認しておきましょう。
| 項目 | 変更内容 |
|---|---|
| Thundermail | OAuthによるサインインに対応 |
| タスク管理 | 作成日・更新日での並べ替えに対応 |
| Exchange連携 | EWSアカウントでOAuthプロバイダーの詳細を上書き可能に |
| セキュリティ | CVE番号ベースで29件を修正 |
ThundermailでOAuthサインインが可能に
今回の更新では、Thunderbirdの開発チームが運営するメールサービス「Thundermail」でOAuthを利用したサインインに対応しました。
OAuthは、サービスへのログインやアクセス許可を連携するための仕組みで、メールソフトにパスワードを直接保存して認証する方式とは異なります。
これにより、Thundermailを利用するユーザーは、対応する認証画面を通じてアカウントを接続できるようになります。
なお、この変更はThundermailのアカウントを利用する場合に関係するもので、すべてのメールサービスの認証方式が一律に変わるわけではありません。
タスク管理とExchange連携も改善
カレンダー機能のタスクは、作成日または更新日を基準に並べ替えられるようになりました。
タスクが増えて一覧から目的の項目を探しにくくなっている場合に、登録・更新の時期を手掛かりとして整理しやすくなります。
また、Exchange Web Service(EWS)アカウントでは、OAuthプロバイダーの詳細を上書きできるようになりました。
組織の設定に合わせて認証情報を調整する必要がある環境では、管理者や利用者が接続設定を行う際の選択肢が広がります。
メッセージ処理や起動時の変更
OpenPGPでは、署名のみのメッセージに公開鍵を添付しない設定がデフォルトになりました。
公開鍵をメッセージに含める運用をしている場合は、更新後の動作を確認し、必要に応じて設定を見直してください。
さらに、Thunderbirdの起動時に既定のアプリケーションであるかを確認する機能が復活しました。
メールリンクを別のアプリで開いてしまう場合などは、OS側の既定アプリ設定もあわせて確認するとよいでしょう。
29件のセキュリティ修正に注意
Thunderbird 151.0では、CVE番号ベースで29件のセキュリティ問題が修正されています。
Mozillaの深刻度評価では、5件が「high」、11件が「moderate」、13件が「low」に分類されています。
「high」は4段階評価のうち上から2番目にあたり、脆弱性の影響を軽視できない区分です。
修正には、サンドボックスの回避や任意コード実行につながるおそれのある問題も含まれます。
Thunderbirdでは既定でスクリプトが無効化されているため、Firefoxと同じ影響がそのまま生じるわけではありませんが、未修正の状態で使い続けることは避けるべきです。
個々の脆弱性の影響は利用環境や操作状況によって異なるため、メールの閲覧やリンクの操作には引き続き注意してください。
安全に利用するため、できるだけ早く151.0以降へ更新することが推奨されます。
ダウンロードと更新時の確認
Thunderbird 151.0は、Thunderbird公式サイトやMicrosoft Storeから入手できます。
Windows版はWindows 10以降に対応しています。
更新前には、利用中のアドオンやアカウント設定が新しいバージョンでも必要な状態であることを確認し、更新後はメールの送受信やカレンダーなどの主要機能を試してください。
まとめ
Thunderbird 151.0では、ThundermailのOAuth対応やタスクの並べ替え、EWSアカウントの設定改善が行われました。
一方で、29件のセキュリティ修正には深刻度の高い問題や、任意コード実行につながるおそれのある問題も含まれています。
新機能を利用するかどうかにかかわらず、Thunderbirdを使っている場合は早めに最新版へ更新しましょう。