AIコーディングエージェントに、コードの生成だけでなく実行やデプロイまで任せる場面が増えるなか、APIキーやデータベースの認証情報をどう扱うかが重要な課題になっています。
パスワード管理サービスの1Passwordは、OpenAIのコーディングエージェント「Codex」と連携し、ローカルのMCPサーバーを介して機密情報を管理する仕組みを発表しました。
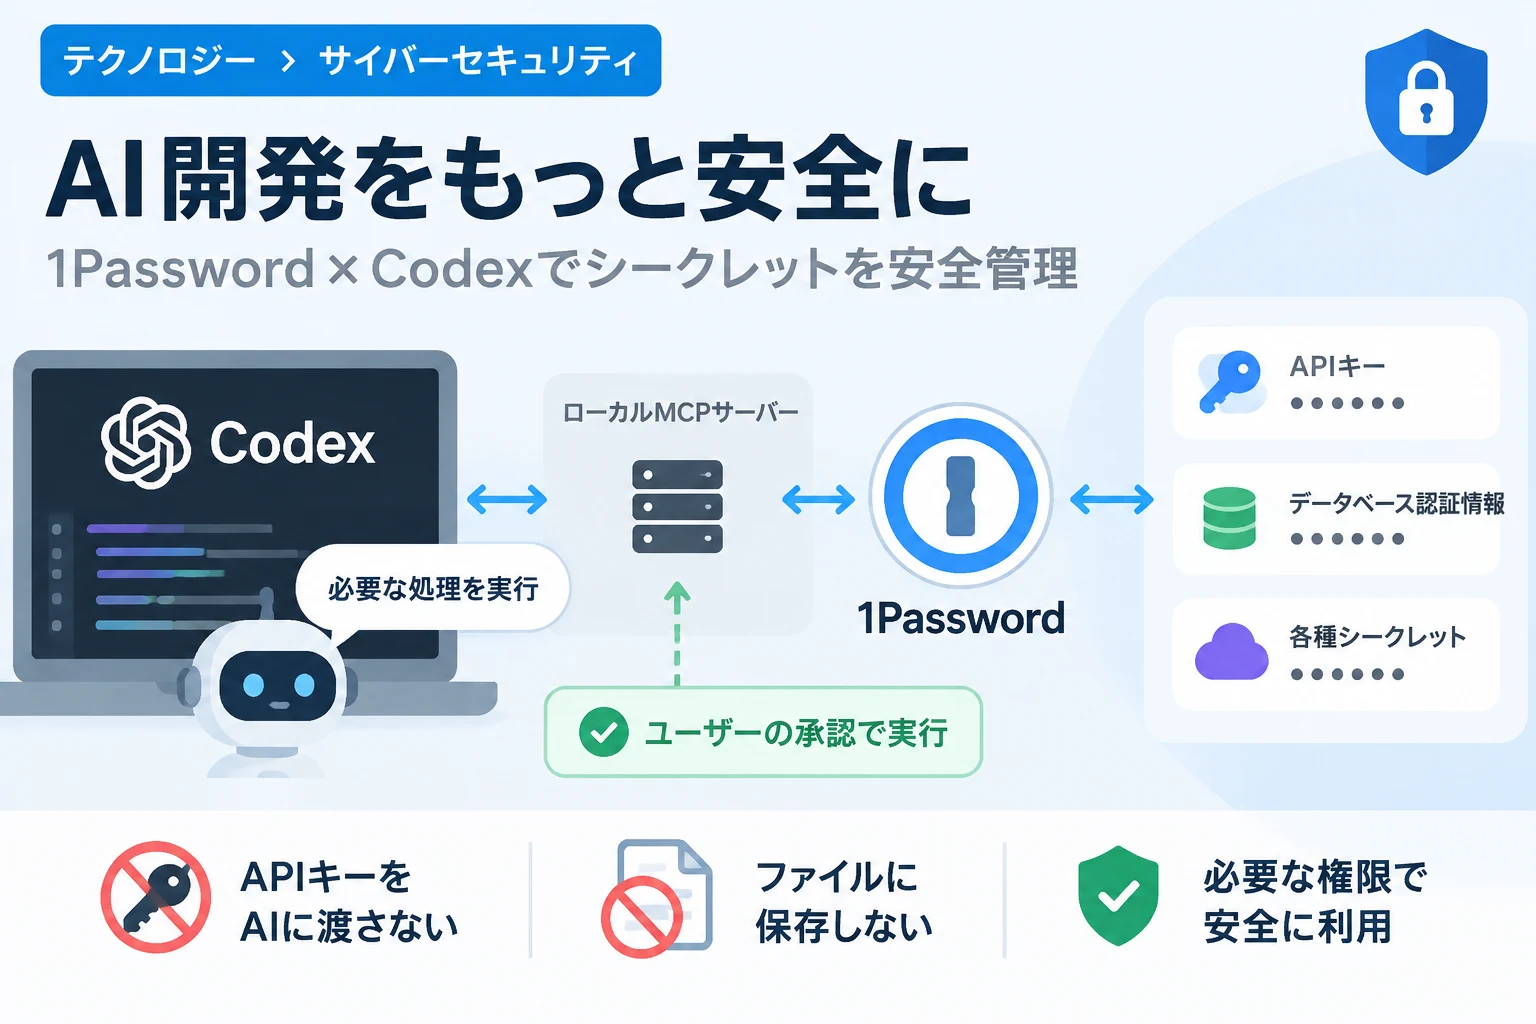
狙いは、Codexに秘密情報を渡さずに必要な処理を実行できるようにすることです。
Codexと1Passwordの連携で何が変わるのか
今回発表された「1Password Environments」では、エージェントは開発作業を担当し、シークレットの保管や認証、権限確認は1Passwordが担います。
CodexのコンテキストにAPIキーや認証情報を含めず、必要な処理だけを1Passwordに委ねる点が、従来の扱い方との大きな違いです。
ここでいうシークレットには、APIキーやサービスの認証情報など、漏えいすると不正利用につながる情報が含まれます。
ローカルMCPサーバーが仲介役に
シークレットが必要な作業では、Codexからの要求をローカルで動作するMCPサーバーが受け取り、1Passwordへ処理を委託します。
MCPは、AIエージェントと外部のツールやサービスをつなぐための仕組みで、この構成ではローカルのサーバーが両者の間を仲介します。
認証やアクセス権の確認を行うのは1Password側であり、ユーザーの承認を必要とするため、エージェントが独断でシークレットにアクセスすることを防ぐ設計です。
秘密情報は実行プロセスへ直接注入
認証情報が必要なプログラムを実行するときは、1Passwordがシークレットをプロセスへ直接注入します。
値はメモリ上で扱われ、ファイルなどに保存されないため、Codexの会話や作業コンテキストに秘密情報を含めずに済むとされています。
ただし、これはあらゆる漏えいリスクがなくなるという意味ではありません。
実行するプログラムや接続先、ユーザーに設定された権限によってリスクは変わるため、アクセス範囲を必要最小限にし、承認内容を確認する運用が重要です。
リポジトリ内のシークレットを移行
開発者は、リポジトリに平文で保存されているシークレットをCodexに検出させ、1Passwordへ移したうえで、コード内の値を参照に置き換える使い方ができます。
これにより、ソースコードと一緒に秘密情報を公開してしまう危険や、AIとのやり取りを通じて情報が露出する危険を抑えられます。
シークレットを一元管理すれば、更新やアクセス権の確認もしやすくなり、セキュリティチームによる監査にも役立ちます。
一方、過去のコミットやログ、バックアップに残った情報まで自動的に消えるわけではありません。
漏えいの可能性があるキーは再発行し、リポジトリや関連ログも確認する必要があります。
導入時に確認したいポイント
この仕組みを利用する際は、MCPサーバーやCodexにどの操作を許可するのか、ユーザー承認をどのように行うのかを事前に整理することが大切です。
開発者の利便性を保ちながら安全性を高めるには、シークレットの保管場所を統一するだけでなく、権限の棚卸しや監査の手順も合わせて整える必要があります。
まとめ
1PasswordとCodexの連携は、AIエージェントに秘密情報を見せず、必要な処理を安全に実行させることを目指す仕組みです。
ローカルMCPサーバーによる仲介、1Password側での認証・権限確認、実行プロセスへのシークレット注入を組み合わせ、開発作業と機密情報の管理を分離します。
導入後も権限設定やキーの更新、ログの確認は欠かせませんが、リポジトリやAIのコンテキストにシークレットを残さない開発体制を整えるうえで、有力な選択肢となりそうです。