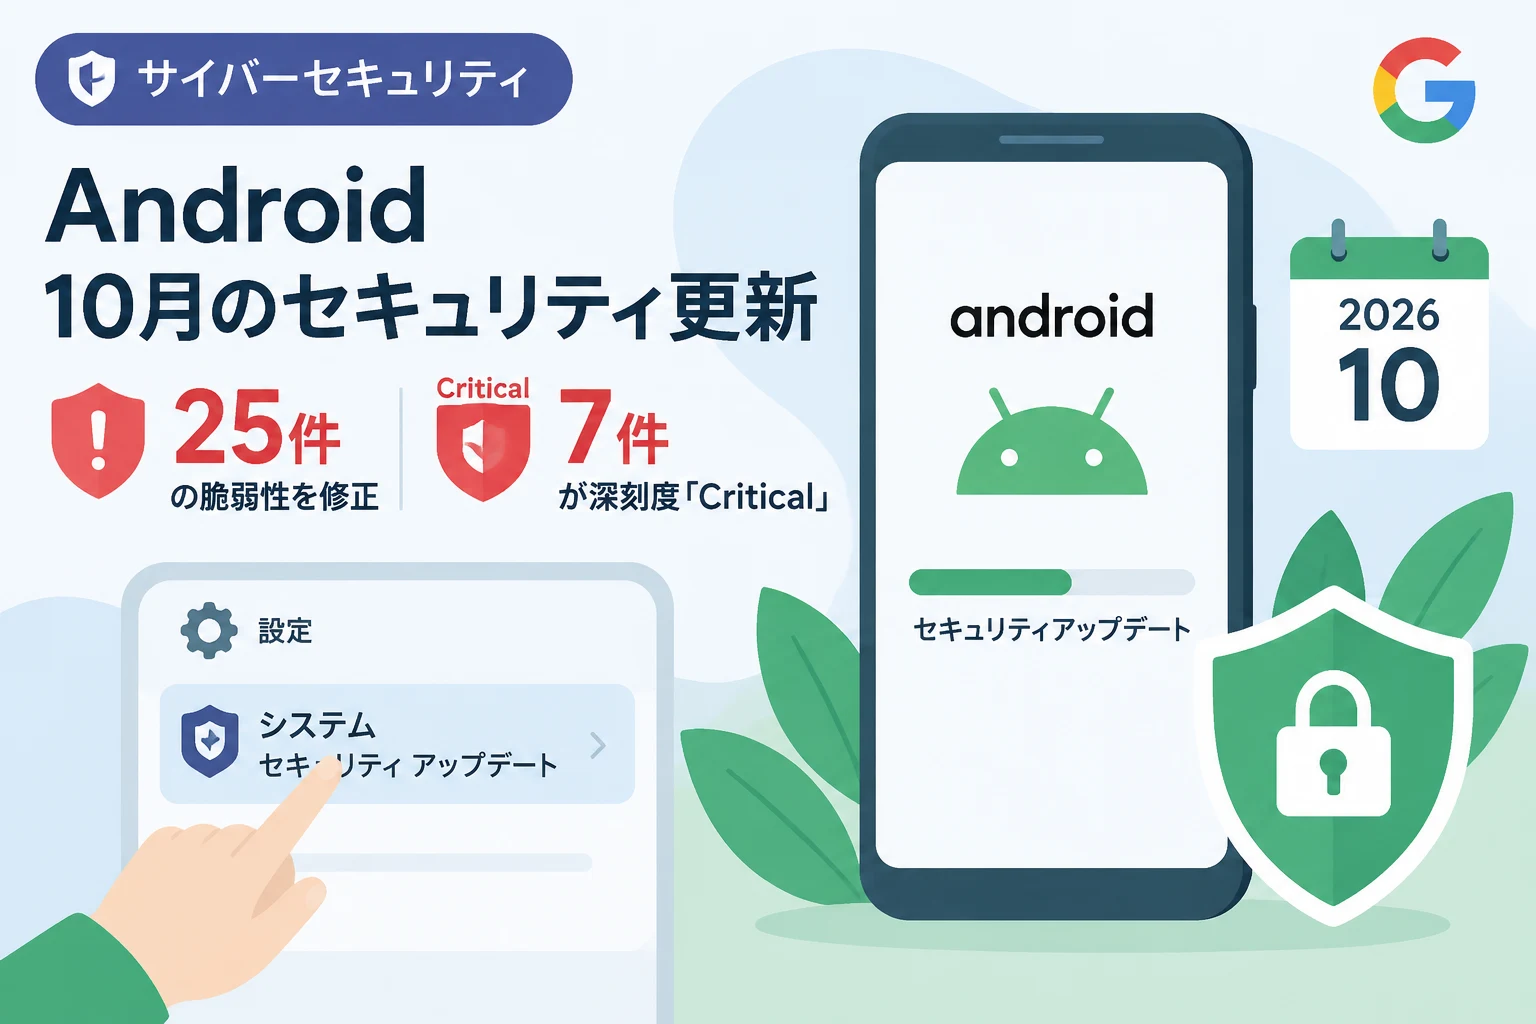
Googleは現地時間の2026年10月5日、Android向けの月例セキュリティ情報を公開しました。
今回修正された脆弱性は25件で、このうち深刻度が「Critical」と評価されたものは7件です。
最も深刻な問題は「System」コンポーネントに見つかった権限昇格の脆弱性で、追加の実行権限やユーザー操作がなくても悪用される可能性があるとされています。
10月のAndroidセキュリティ情報の概要
今回のセキュリティ情報では、Androidの複数の領域に関する脆弱性が修正されました。
9月に180件の脆弱性が修正されたのに対し、10月の修正件数は25件となっています。
| 項目 | 内容 |
|---|---|
| 公開日 | 2026年10月5日(現地時間) |
| 修正された脆弱性 | 25件 |
| 深刻度「Critical」 | 7件 |
| パッチレベル | 2026-10-01 |
修正件数の多さだけで、アップデートの重要度を判断することはできません。
少数の修正であっても、端末の重要な機能に関わる脆弱性や、攻撃に悪用された場合の影響が大きい問題が含まれている可能性があります。
最も深刻な問題は「System」の権限昇格
今回、最も深刻な問題とされているのは、Androidの「System」コンポーネントに存在するローカル権限昇格(EoP)の脆弱性です。
権限昇格とは、通常は許可されていない高い権限を取得できてしまう問題です。
悪用された場合、攻撃者が端末内で実行できる操作の範囲が広がり、情報や機能への不正なアクセスにつながるおそれがあります。
Googleの説明によると、この脆弱性の悪用には追加の実行権限が必要なく、ユーザーの操作も求められません。
もっとも、これは脆弱性の悪用条件についての説明であり、端末に対する攻撃がすでに確認されたことを意味するものではありません。
公開時点では、今回修正された脆弱性が実際に悪用されているとの報告はないとされています。
ただし、悪用の報告がないことだけを理由に、アップデートを先送りするのは避けたほうがよいでしょう。
パッチレベルは「2026-10-01」
今回示されたセキュリティパッチレベルは「2026-10-01」です。
端末の設定画面に表示されるセキュリティアップデートの日付を確認する際は、この表記が目安になります。
Android端末への配信時期や提供方法は、端末のメーカーや機種、通信事業者などによって異なる場合があります。
そのため、セキュリティ情報が公開された日と、個々の端末でアップデートを適用できる日が同じとは限りません。
Android端末で確認したいこと
Androidを利用している場合は、設定アプリからシステムアップデートやセキュリティアップデートを確認し、利用可能な更新があれば適用してください。
設定項目の名称や場所は、機種やOSのバージョンによって異なることがあります。
更新がまだ配信されていない場合は、端末メーカーや通信事業者からの案内を確認し、アップデートが提供された段階で速やかに適用するのが基本です。
更新前には、必要に応じてデータをバックアップし、十分なバッテリー残量と通信環境を確保してください。
まとめ
2026年10月のAndroidセキュリティ情報では、25件の脆弱性が修正され、7件が「Critical」と評価されました。
特に注目されるのは、「System」に存在する、ユーザー操作なしで悪用される可能性のある権限昇格の問題です。
公開時点で実際の悪用は報告されていませんが、端末を安全に利用するため、セキュリティパッチレベル「2026-10-01」を含む更新が配信されているか定期的に確認してください。