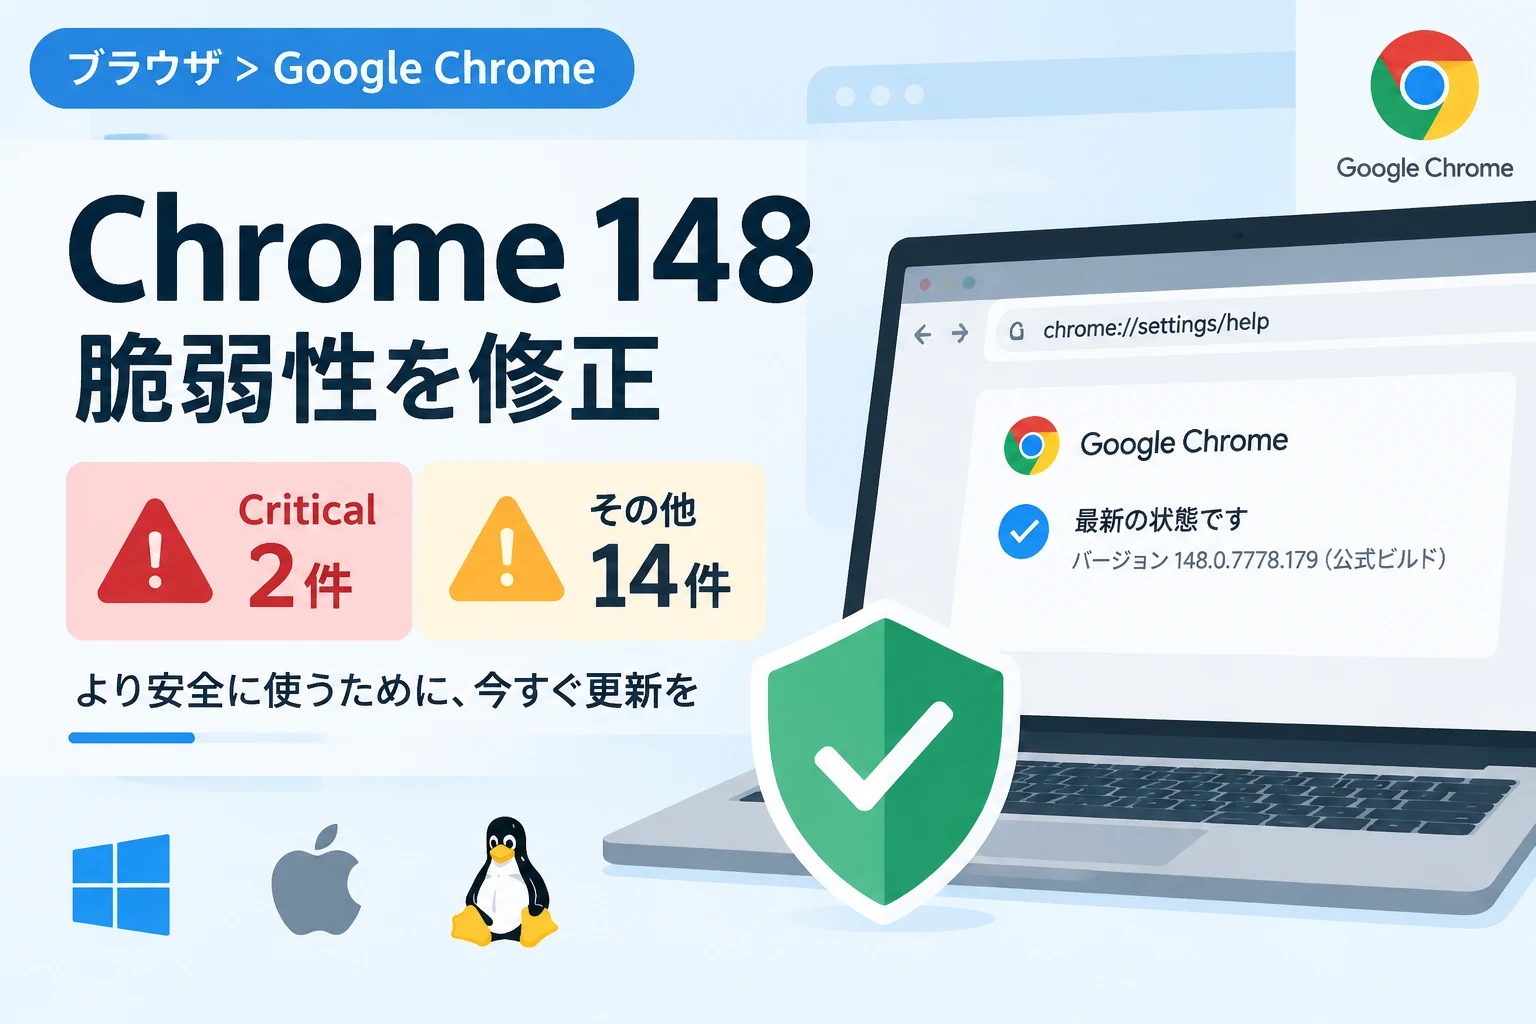
Googleは2026年5月19日(現地時間)、デスクトップ版「Google Chrome」の安定版を更新し、16件の脆弱性を修正しました。
修正版はWindowsとMac向けにバージョン148.0.7778.178または148.0.7778.179、Linux向けに148.0.7778.178として順次配信されています。
16件のうち2件は、深刻度が最高の「Critical」と評価されています。現時点で悪用の報告はありませんが、対象バージョンを利用している場合は早めの更新が推奨されます。
Chrome 148で修正された脆弱性
今回のアップデートでは、ブラウザーの画面表示やWebRTC、GPU、Service Workerなど、複数の機能に関わる問題が修正されました。
深刻度の内訳は、Criticalが2件、Highが9件、Mediumが5件です。
| 深刻度 | 件数 | 主な対象・問題 |
|---|---|---|
| Critical | 2件 | UIの不適切な実装、WebRTCの解放後使用 |
| High | 9件 | GPU、QUIC、Service Worker、GFX、XR、WebRTC |
| Medium | 5件 | GPU、Chromecast、Input、DOM |
Criticalの脆弱性は2件
CVE-2026-9110はUIにおける不適切な実装、CVE-2026-9111はWebRTCにおける「Use after free(解放後使用)」の問題です。
解放後使用とは、メモリー領域を解放した後に、その領域を誤って参照することで発生する脆弱性の一種です。
Googleは悪用が確認されたとは発表していませんが、深刻度がCriticalの問題を含むため、更新を先延ばしにしないことが大切です。
修正対象となったCVE番号
今回公表された脆弱性の番号と対象分野は、次のとおりです。
- Critical:CVE-2026-9110(UI)、CVE-2026-9111(WebRTC)
- High:CVE-2026-9112(GPU)、CVE-2026-9113(GPU)、CVE-2026-9114(QUIC)、CVE-2026-9115(Service Worker)、CVE-2026-9116(ServiceWorker)、CVE-2026-9117(GFX)、CVE-2026-9118(XR)、CVE-2026-9119(WebRTC)、CVE-2026-9120(WebRTC)
- Medium:CVE-2026-9121(GPU)、CVE-2026-9122(GPU)、CVE-2026-9123(Chromecast)、CVE-2026-9124(Input)、CVE-2026-9126(DOM)
問題の種類には、解放後使用のほか、範囲外読み取り、ヒープバッファーオーバーフロー、入力検証の不備などが含まれます。
Chromeのバージョンを確認して更新する方法
Chromeは通常、自動でアップデートを確認して適用しますが、利用中のバージョンは設定画面から確認できます。
アドレスバーにchrome://settings/helpと入力すると、更新の確認とインストールを行えます。
更新後は、画面に表示される案内に従ってChromeを再起動してください。
アップデートを適用するには、ダウンロードだけでなくブラウザーの再起動が必要です。
Windows版はWindows 10およびWindows 11に対応しており、MacとLinux向けにも修正版が配信されています。
配信は段階的に行われるため、更新画面に新しいバージョンがすぐ表示されない場合は、時間をおいて再度確認してください。
まとめ
Chrome 148の更新では、Critical 2件を含む計16件の脆弱性が修正されました。
深刻度にかかわらず、ブラウザーを安全に利用するため、設定画面で最新バージョンを確認し、更新後はChromeを再起動しましょう。