Webサーバー「nginx」に、複数の脆弱性を修正するアップデートが公開されました。
さらに、JavaScript拡張モジュール「njs」では、深刻度がCVSS 4.0で9.2と評価されたヒープバッファオーバーフローが修正されています。
nginxを運用している場合は利用中のバージョンとモジュール構成を確認し、該当する更新を適用してください。
nginxの更新内容と対象バージョン
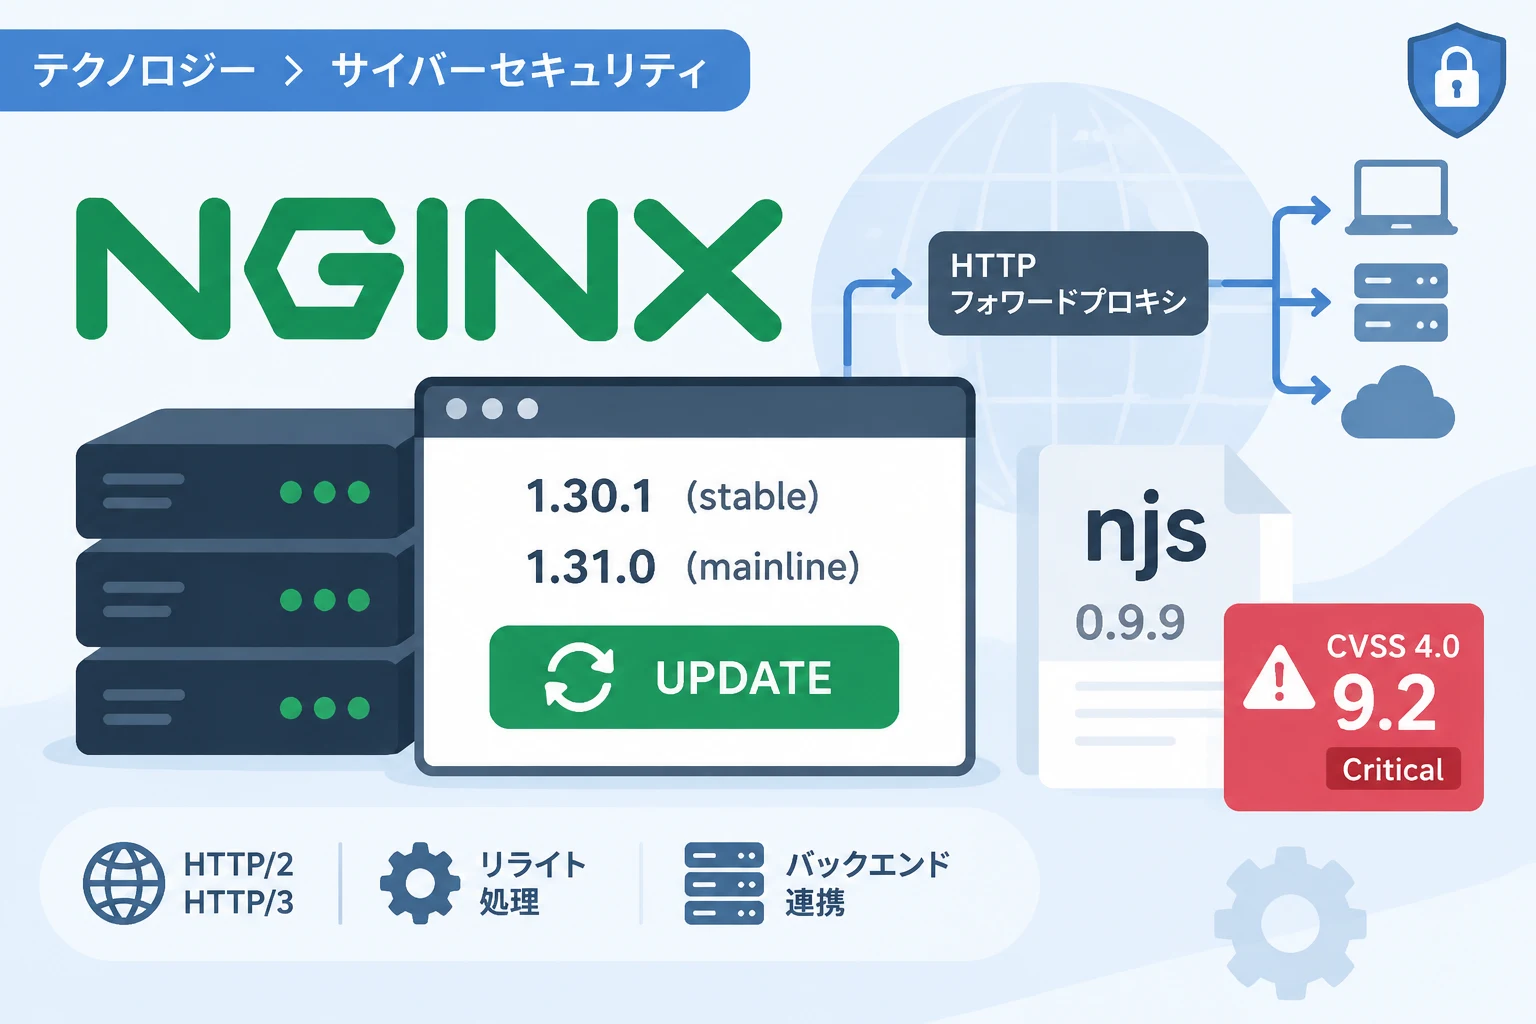
nginxは5月13日、安定性を重視するstable系列の「1.30.1」と、新機能や修正を先行して取り込むmainline系列の「1.31.0」を公開しました。
両バージョンには、HTTP/2、HTTP/3、リライト処理、各種バックエンド連携などに関する脆弱性の修正が含まれています。
| 系列 | 更新バージョン | 主な位置づけ |
|---|---|---|
| stable | 1.30.1 | 安定性を重視した系列 |
| mainline | 1.31.0 | 新機能や修正を先行して提供する系列 |
stableは本番環境での安定運用を重視する利用者に向き、mainlineは新機能を早く利用したい場合に適しています。
ただし、どちらの系列を選ぶ場合も、修正対象の機能を利用しているかどうかにかかわらず、管理方針に沿って更新を検討することが大切です。
nginx本体で修正された脆弱性
今回のnginx本体の更新では、リクエスト処理やバッファ操作などに関係する複数の問題が修正されました。
公開情報に記載された脆弱性と影響箇所は次のとおりです。
| CVE | 影響する機能 | 概要・深刻度 |
|---|---|---|
| CVE-2026-42926 | ngx_http_proxy_module | HTTP/2リクエストインジェクション(Medium) |
| CVE-2026-42945 | ngx_http_rewrite_module | バッファオーバーフロー(Medium) |
| CVE-2026-42946 | ngx_http_scgi_module、ngx_http_uwsgi_module | バッファオーバーリード(Medium) |
| CVE-2026-42934 | ngx_http_charset_module | バッファオーバーリード(Low) |
| CVE-2026-40460 | HTTP/3 | アドレスのなりすまし(Medium) |
| CVE-2026-40701 | OCSP関連のリゾルバー処理 | Use-after-free(Medium) |
これらの問題は、nginxの設定や有効化しているモジュール、利用するプロトコルによって、運用環境での関連性が異なります。
たとえば、リバースプロキシ機能やHTTP/3を有効にしている環境では、該当モジュールや通信経路が影響を受ける可能性を確認してください。
脆弱性の具体的な悪用条件や影響は個々のCVEで異なるため、更新前後の設定確認と、公式のセキュリティ情報の参照が重要です。
mainline 1.31.0でHTTPフォワードプロキシに対応
mainlineの1.31.0では、新たにHTTPフォワードプロキシ機能がサポートされました。
フォワードプロキシは、利用者側の端末やネットワークから外部サーバーへの通信を中継する仕組みで、リバースプロキシとは通信の起点と中継対象が異なります。
新機能を導入する場合は、既存のプロキシ設定やアクセス制御、認証、ログ記録などとの整合性を確認してください。
mainlineは新機能の利用に適した系列ですが、変更を本番環境へ反映する前に、検証環境で動作や互換性を確かめることをおすすめします。
njsの脆弱性は早急な確認が必要
nginx本体の更新とは別に、5月19日にはJavaScript拡張モジュール「ngx_http_js_module」を含むnjsのバージョン0.9.9が公開されました。
この更新では、js_fetch_proxyにおけるヒープバッファオーバーフローの脆弱性「CVE-2026-8711」が修正されています。
この問題を悪用されると、ワーカープロセスのクラッシュによるサービス拒否につながるおそれがあります。
さらに、ASLRが無効な環境では、任意コード実行に至る可能性も示されています。
深刻度はCVSS 4.0で9.2のCriticalと評価されており、njsを利用している環境では、影響の確認と更新を優先してください。
運用環境で確認したいこと
まず、nginx本体のバージョンに加えて、njsや関連モジュールの導入状況を確認してください。
パッケージ管理システムでインストールした場合は、ディストリビューションや提供元が独自に修正をバックポートしていることがあるため、バージョン番号だけで判断せず、配布元の告知も確認します。
更新時には設定ファイルの構文検査や、プロキシ先との接続、HTTP/2・HTTP/3の動作などを検証し、問題がないことを確認してから本番環境へ適用してください。
公式の配布情報はnginxのダウンロードページで確認できます。
まとめ
nginx 1.30.1と1.31.0では複数の脆弱性が修正され、mainline 1.31.0にはHTTPフォワードプロキシ機能が追加されました。
また、njs 0.9.9では深刻度9.2の脆弱性が修正されているため、njsを利用している場合は、稼働状況と更新の要否を速やかに確認してください。
導入している系列や配布元の修正状況を確認したうえで、検証環境でのテストを行い、適切なバージョンへ更新することが安全な運用につながります。