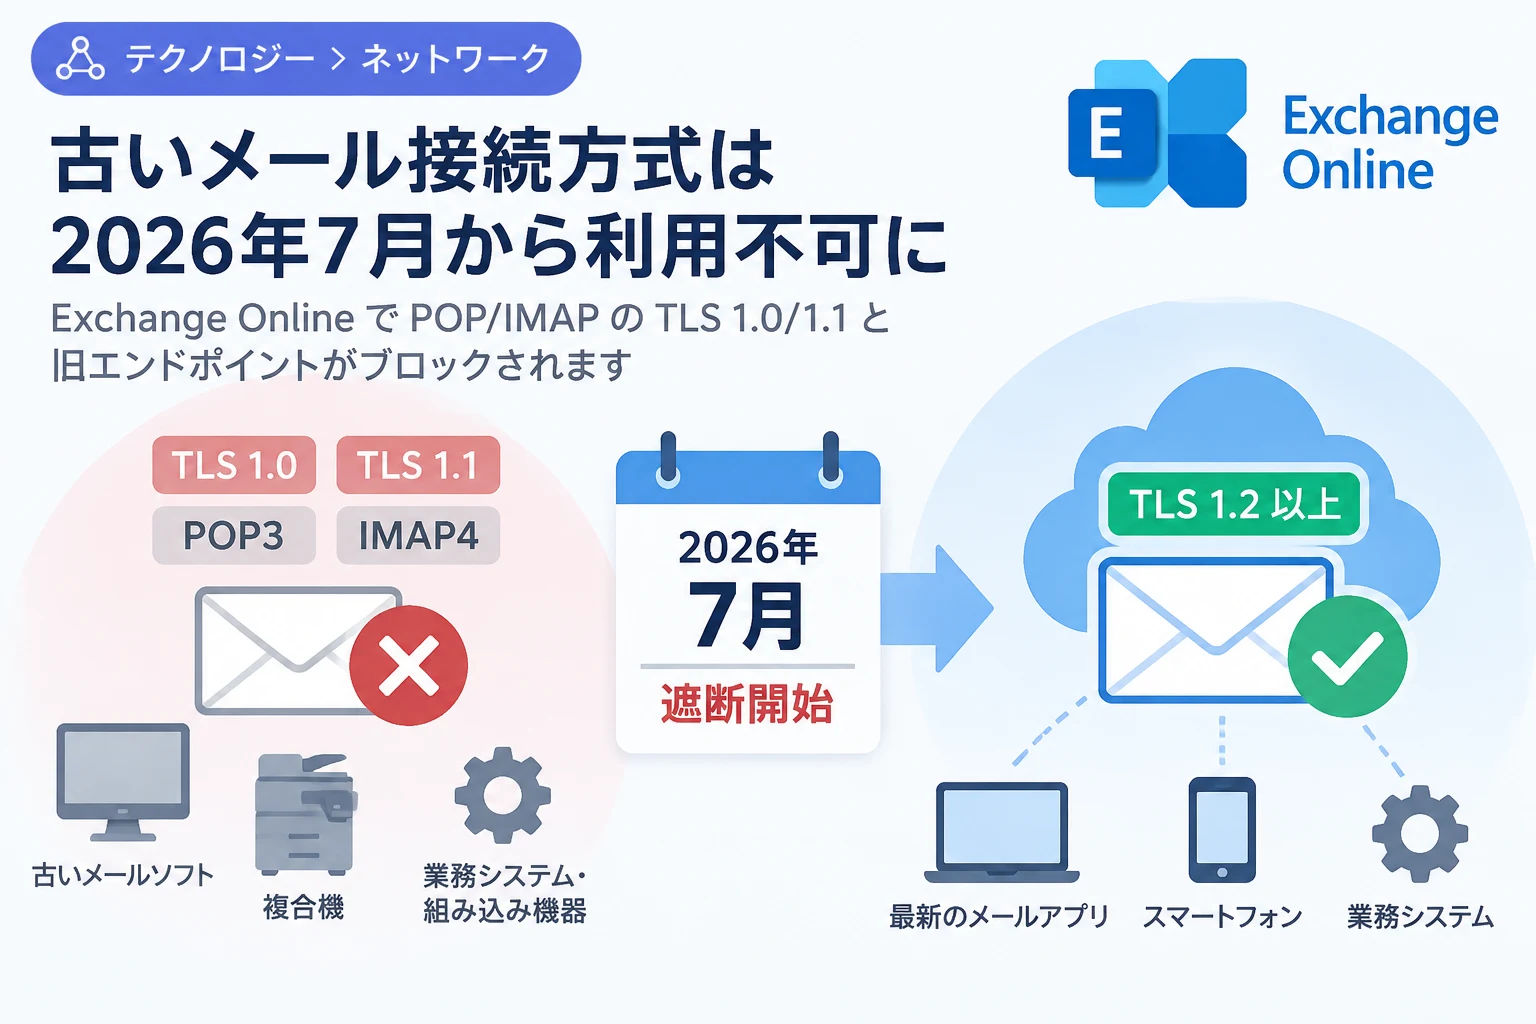
Exchange Onlineでは、POP3/IMAP4で接続する際に利用できるTLS 1.0/1.1と、旧式の接続先であるレガシーエンドポイントへの対応が終了します。
日本マイクロソフトは2026年7月から古い方式による接続をブロックする予定で、特に従来の例外措置を有効にしていた組織では、メールクライアントや機器の設定確認が必要です。
Exchange OnlineのPOP/IMAP接続で変更されること
今回の変更では、Exchange OnlineにPOP3またはIMAP4で接続する場合のTLS 1.0/1.1が利用できなくなり、レガシーエンドポイントも廃止されます。
TLSは、メールクライアントとメールサーバーの間で送受信されるデータを暗号化するための仕組みです。
TLS 1.0/1.1は古い規格であり、現在のセキュリティ要件に対応するため、Microsoftは新しいTLSへの移行を進めています。
| 項目 | 変更内容 |
|---|---|
| 対象となる接続 | Exchange OnlineへのPOP3/IMAP4接続 |
| 利用できなくなるTLS | TLS 1.0およびTLS 1.1 |
| 接続先 | レガシーエンドポイントも廃止対象 |
| 開始時期 | 2026年7月からブロック開始予定 |
影響を受ける可能性がある利用者
Microsoftによると、現在のExchange Online向けPOP/IMAP通信の大多数は、すでにTLS 1.2以上を使用しています。
そのため、一般的なメールアプリを最新の状態で利用している場合は、今回の変更による影響を受けない可能性が高いと考えられます。
一方、影響が想定されているのは、レガシーエンドポイントを使い続けるためのオプトインを明示的に設定している顧客です。
古いメールソフトだけでなく、複合機や業務用機器、組み込み型アプリケーション、更新が止まっているライブラリなどがPOP/IMAP接続を行っている場合も確認が必要です。
これらの機器やアプリケーションは、利用者が普段意識していなくても、メールの受信や通知、システム連携のためにExchange Onlineへ接続していることがあります。
利用者と管理者が確認しておきたいポイント
TLS 1.2以上に対応しているか確認する
まず、POP/IMAPで接続しているメールクライアント、アプリケーション、ライブラリがTLS 1.2以上を利用できるか確認してください。
対応状況がわからない場合は、製品の仕様書や提供元のサポート情報を確認し、必要に応じてベンダーへ問い合わせます。
アプリケーションの更新だけで対応できる場合もあれば、機器のファームウェア更新や、より新しい製品への切り替えが必要になる場合もあります。
接続先がレガシーエンドポイントではないか確認する
TLSのバージョンが新しくても、接続先としてレガシーエンドポイントを指定している場合は、別途設定変更が必要になる可能性があります。
メールクライアントや業務アプリケーションの接続設定を確認し、現在のExchange Online向け接続先を使用しているかを確かめてください。
接続先の名称や変更方法は、利用している製品や構成によって異なるため、Microsoftの案内や製品ベンダーの手順に従うことが重要です。
組織内の機器や自動処理も洗い出す
利用者個人のメールソフトだけでなく、共有端末、複合機、監視システム、バッチ処理など、組織内でPOP/IMAPを使う仕組みも確認対象に含めてください。
管理者は、接続元や利用アプリケーションを把握し、担当部署や機器ベンダーと連携しながら、更新が必要なものを早めに特定するとよいでしょう。
接続できなくなった場合に考えられること
2026年7月以降、対象となる古いTLSやレガシーエンドポイントを使った接続はブロックされる予定です。
その場合、メールの受信が停止したり、アプリケーションや機器からExchange Onlineへ接続できなくなったりする可能性があります。
問題が起きたときは、接続設定、TLS対応状況、ソフトウェアやファームウェアの更新状況を順に確認し、必要に応じてベンダーへ相談してください。
ただし、すべてのPOP/IMAP利用者が一律に影響を受けるわけではなく、レガシー設定の有無や利用環境によって対応の必要性は異なります。
まとめ
Exchange Onlineでは、POP/IMAP接続におけるTLS 1.0/1.1とレガシーエンドポイントが廃止され、2026年7月から古い方式による接続がブロックされる予定です。
特に、オプトインによって旧方式を継続利用している組織や、メール接続を担う古い機器・アプリケーションは、TLS 1.2以上への対応と接続先の確認が欠かせません。
利用者と管理者は、影響を受けるシステムを早めに洗い出し、ベンダーの案内も確認しながら、サービス停止が起きる前に必要な更新や設定変更を進めてください。