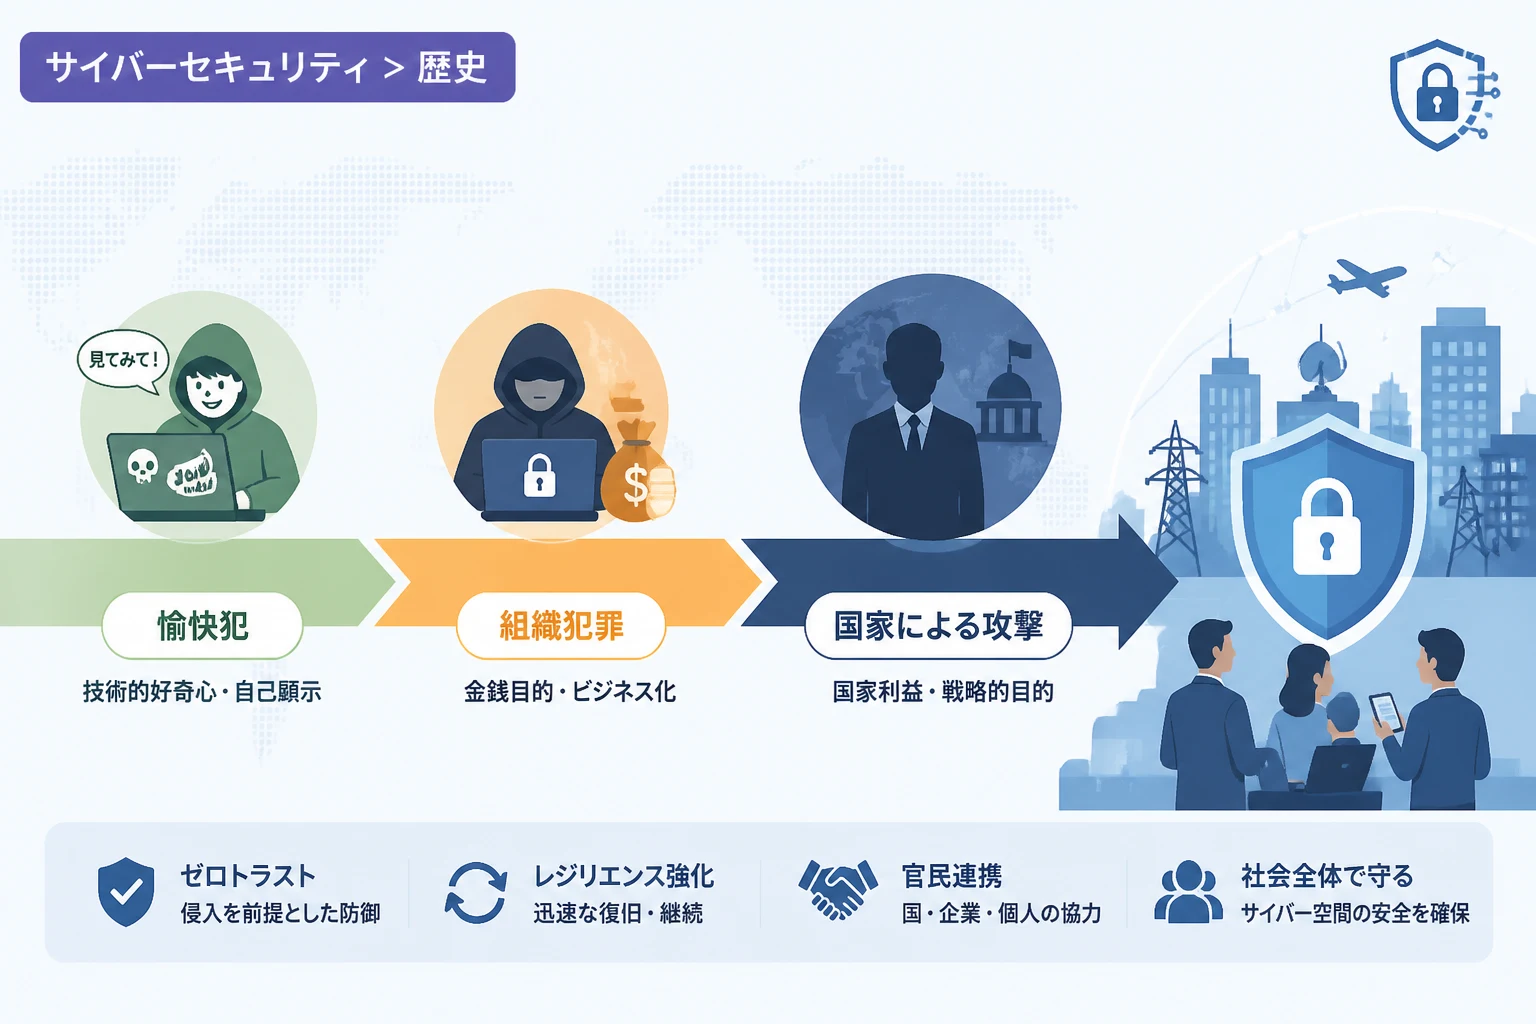
インターネットが普及し始めた当初、ハッカーという存在は技術的な好奇心を満たすためにシステムへ侵入する「愉快犯」としての側面が強くありました。
しかし、2026年現在、サイバー攻撃のあり方は当時とは比較にならないほど高度化し、その目的も個人の自己顕示欲から国家の戦略的利益へと劇的に変化しています。
私たちは今、サイバー空間が単なる情報のやり取りの場ではなく、国家間の覇権争いや経済的損失を直接引き起こす「戦場」となった現実を直視しなければなりません。
本記事では、ハッカーの動機がどのように変遷してきたのか、そして最新の脅威が私たちの社会にどのような影響を与えているのかを詳しく解説します。
初期段階:技術的好奇心と「愉快犯」としての活動
1980年代から1990年代にかけてのハッキングは、その多くが個人の技術力を誇示するためのものでした。
当時のハッカーたちは、高度なセキュリティを突破すること自体を一種の知的なゲームとして楽しんでいました。
彼らの動機は「自分の名前を売りたい」という自己顕示欲や、システムの脆弱性を発見することへの純粋な好奇心に支えられていました。
この時代の攻撃は、ウェブサイトの改ざんや、コンピュータの動作を一時的に阻害するウイルスを拡散させるといったものが主流でした。
社会的な混乱を招くことはあっても、金銭的な利益を直接狙うようなケースは比較的稀であったと言えます。
しかし、この「愉快犯」としての活動が、後のサイバー攻撃の基礎となる技術的な手法を確立させることになりました。
彼らが開発した手法は、インターネットの急速な普及とともに、より悪意を持った層へと受け継がれていくことになります。
スクリプトキディの台頭と初期の混乱
1990年代後半になると、他人が作成したツールを利用して攻撃を行う「スクリプトキディ」と呼ばれる層が増加しました。
彼らは深い技術的知識を持っていませんでしたが、公開されている攻撃コードを安易に実行することで、広範囲に被害を及ぼしました。
これにより、サイバー攻撃のハードルが下がり、誰でも容易に他者のシステムを攻撃できる環境が整ってしまいました。
当時の企業はまだサイバーセキュリティに対する意識が低く、基本的な対策すら講じていないケースが少なくありませんでした。
結果として、小規模な愉快犯的攻撃であっても、ネットワーク全体が麻痺するような事態が頻発しました。
経済的動機の台頭:組織化されるサイバー犯罪
2000年代に入ると、ハッカーの動機は「名声」から「金銭」へと明確にシフトし始めました。
インターネットを利用した金融取引や電子商取引が一般的になったことで、サイバー空間が莫大な利益を生む場へと変わったためです。
この時期から、個人のハッカーではなく、高度に組織化されたサイバー犯罪グループが暗躍するようになりました。
彼らは効率的に金銭を奪うために、クレジットカード情報の窃取や、オンラインバンキングを標的にしたマルウェアの開発に注力しました。
さらに、アンダーグラウンドのマーケットプレイスでは、盗み出された個人情報や攻撃用ツールが公然と売買されるようになりました。
これにより、サイバー攻撃は一つの「ビジネスモデル」として完成されてしまったのです。
ランサムウェアの進化とRaaSの登場
金銭目的の攻撃の中で最も大きな脅威となったのが、データを暗号化して身代金を要求するランサムウェアです。
特に近年では、RaaS (Ransomware as a Service)と呼ばれる形態が普及し、攻撃の分業化が進んでいます。
攻撃を主導するグループがプラットフォームを提供し、実行犯がそれを利用して企業を攻撃するという仕組みです。
この仕組みにより、高度な技術を持たない犯罪者でも大規模な企業を標的にすることが可能となりました。
現在では、単にデータを暗号化するだけでなく、「盗み出した情報を公開する」と脅す多重脅迫が主流となっています。
| 年代 | 主な攻撃者 | 主な動機 | 主な攻撃対象 |
|---|---|---|---|
| 1980年代-90年代 | 個人ハッカー | 技術的好奇心・名声 | 大学・政府機関のサーバー |
| 2000年代-10年代 | 犯罪組織・ハクティビスト | 金銭・政治的信条 | 金融機関・一般企業 |
| 2020年代以降 | 国家支援団体・APT | 軍事・外交・経済覇権 | インフラ・サプライチェーン |
政治的・思想的背景:ハクティビズムの拡大
金銭目的の攻撃と並行して、政治的または思想的な主張を目的とする「ハクティビズム」も勢力を拡大しました。
ハクティビストたちは、自らの主義主張に反する企業や政府機関に対して、DDoS攻撃や機密情報の流出を仕掛けます。
彼らは自分たちを「デジタル上の自由の戦士」と位置づけることもありますが、その行為は明白な違法行為です。
代表的な例としては、特定の社会問題に対して抗議活動を行う国際的なグループが挙げられます。
ハクティビズムによる攻撃は、対象となる組織のレピュテーション(評判)を著しく低下させることを目的としています。
これにより、企業は金銭的な被害だけでなく、顧客からの信頼を失うという大きな打撃を受けることになります。
SNSを活用した世論形成と情報操作
近年のハクティビズムは、単なるシステム攻撃に留まらず、SNSを駆使した情報操作にも及んでいます。
偽情報の拡散や、標的とする組織に対するネガティブキャンペーンをデジタル空間で展開します。
これにより、世論を自分たちの有利な方向に誘導し、社会的な混乱を助長させます。
ハクティビズムによる攻撃は、物理的な破壊を伴わなくても、社会の安定を揺るがす強力な手段となっています。
国家が支援する攻撃者の登場と現代の脅威
現在、最も深刻な脅威となっているのは、特定の国家が支援するハッカー集団による攻撃です。
これらはAPT(Advanced Persistent Threat)と呼ばれ、高度な技術と豊富な資金を背景に、長期にわたって標的を攻撃し続けます。
国家が支援する攻撃者の目的は、敵対する国家の軍事機密の奪取、知的財産の窃取、あるいは重要インフラの破壊です。
サイバー攻撃は今や、従来の武力行使に代わる、あるいはそれを補完する「第五の戦場」としての役割を担っています。
彼らは自らの正体を隠し、第三国のサーバーを経由するなどして、攻撃の出所を突き止めにくくする高度な偽装工作を行います。
このような攻撃に対して、一企業や個人が対抗することは非常に困難であり、国家レベルでの防衛体制が求められています。
サイバー・エス espionage(諜報活動)の実態
国家支援の攻撃者が最も頻繁に行うのが、長期にわたる隠密的な諜報活動です。
彼らはターゲットのネットワークに一度侵入すると、数ヶ月から数年にわたって潜伏し続けます。
その間に、政府の内部文書や最先端技術の開発データなど、価値の高い情報を少しずつ持ち出します。
この活動の特徴は、被害者が攻撃を受けていることに気づきにくいという点にあります。
気づいたときには、すでに国家の競争力を揺るがすほどの重要な情報が流出しているという事態も少なくありません。
インフラを標的とした物理的被害へのシフト
2026年の現在、サイバー攻撃の対象はデジタルデータから、現実世界の物理的インフラへと広がっています。
電力網、水道システム、交通網などの制御システム(OT)を標的とした攻撃が現実のものとなっています。
もしこれらのシステムが停止すれば、市民の生命や安全に直結する甚大な被害が発生します。
実際に、過去には他国の発電所を攻撃し、大規模な停電を引き起こした事例も報告されています。
ハッカーの動機が「国家の武器」へと変貌したことで、攻撃の規模と影響は予測不可能な領域に達しています。
重要インフラを保護することは、現代における国家安全保障の最優先課題となっています。
サプライチェーン攻撃の深刻化
標的となる組織を直接攻撃するのではなく、その組織が利用しているソフトウェアやサービスを攻撃する「サプライチェーン攻撃」も増加しています。
信頼されているソフトウェアのアップデートファイルを改ざんすることで、そのソフトを利用している数千、数万の組織を一斉に侵害します。
この手法は、セキュリティが強固な大手企業や政府機関であっても、利用している外部ツールを介して侵入されるため、防ぐことが非常に困難です。
一箇所の脆弱性が連鎖的に広がり、社会全体が同時に麻痺するリスクをはらんでいます。
攻撃手法の高度化とAIの関与
ハッカーの動機が国家規模へと拡大する中で、攻撃手法そのものも飛躍的な進化を遂げています。
特に人工知能(AI)の活用は、攻撃の効率と精度を劇的に向上させました。
AIを用いることで、従来のセキュリティフィルターをすり抜ける高度なマルウェアを自動的に生成することが可能です。
また、標的とする人物の声をAIで合成したり、精巧なディープフェイク動画を作成したりすることで、ソーシャルエンジニアリングの成功率を高めています。
攻撃側がAIを駆使するようになり、従来の人間による監視や検知では対応が追いつかない場面が増えています。
セキュリティの世界では、「AI対AI」の攻防戦が常態化しており、技術の進化が防衛の成否を分ける時代となっています。
自動化された脆弱性診断とエクスプロイト
ハッカーはAIを利用して、インターネット上の無数のシステムから脆弱性を自動的に発見し、瞬時に攻撃を仕掛けることができます。
これまでのように手作業でターゲットを探す必要がなくなり、攻撃のスピードは格段に上がりました。
これにより、脆弱性が発見されてから修正プログラムが適用されるまでのわずかな時間、いわゆる「ゼロデイ」を狙った攻撃が多発しています。
これからの企業・個人に求められるセキュリティマインド
ハッカーの動機が変化し、誰もが国家レベルのサイバー戦争に巻き込まれる可能性がある今、私たちは意識を根底から変える必要があります。
もはや「自分たちは標的にならないだろう」という考えは通用しません。
あらゆる組織や個人が、攻撃の踏み台にされたり、サプライチェーンの一部として狙われたりする可能性があります。
これからの時代に求められるのは、「侵入されることを前提とした」ゼロトラスト・アーキテクチャの導入です。
すべてのアクセスを疑い、継続的に認証を行うことで、万が一の侵入時にも被害を最小限に抑える仕組みが必要です。
また、技術的な対策だけでなく、組織全体のセキュリティリテラシーを高めるための継続的な教育も欠かせません。
レジリエンス(回復力)の強化
攻撃を完全に防ぐことが不可能な以上、被害を受けた際にいかに迅速に復旧させるかという「レジリエンス」の観点が重要です。
定期的なバックアップの取得はもちろんのこと、サイバー攻撃発生時の緊急対応プランを策定し、訓練を行っておく必要があります。
迅速な情報公開と適切な対応は、組織の信頼失墜を最小限に食い止めるための鍵となります。
まとめ
ハッカーの動機は、初期の個人的な好奇心や名声への欲求から、犯罪組織による金銭目的、そして国家が支援する戦略的な攻撃へと大きく変貌を遂げました。
2026年現在、サイバー空間は国家の安全保障や経済活動の根幹を揺るがす、極めてリスクの高い領域となっています。
攻撃者はAIを駆使し、私たちの想像を超えるスピードと手法で重要インフラやサプライチェーンを狙っています。
この変化し続ける脅威に対抗するためには、国、企業、そして個人が連携し、強固な防衛体制を築き上げなければなりません。
セキュリティはもはやIT部門だけの課題ではなく、現代社会を生き抜くための必須リテラシーなのです。
私たちは常に最新の情報をアップデートし、新たな脅威に対して柔軟かつ迅速に対応する姿勢を持ち続けることが求められています。