Googleは2026年10月13日(現地時間)、デスクトップ版「Google Chrome」の安定版を更新しました。
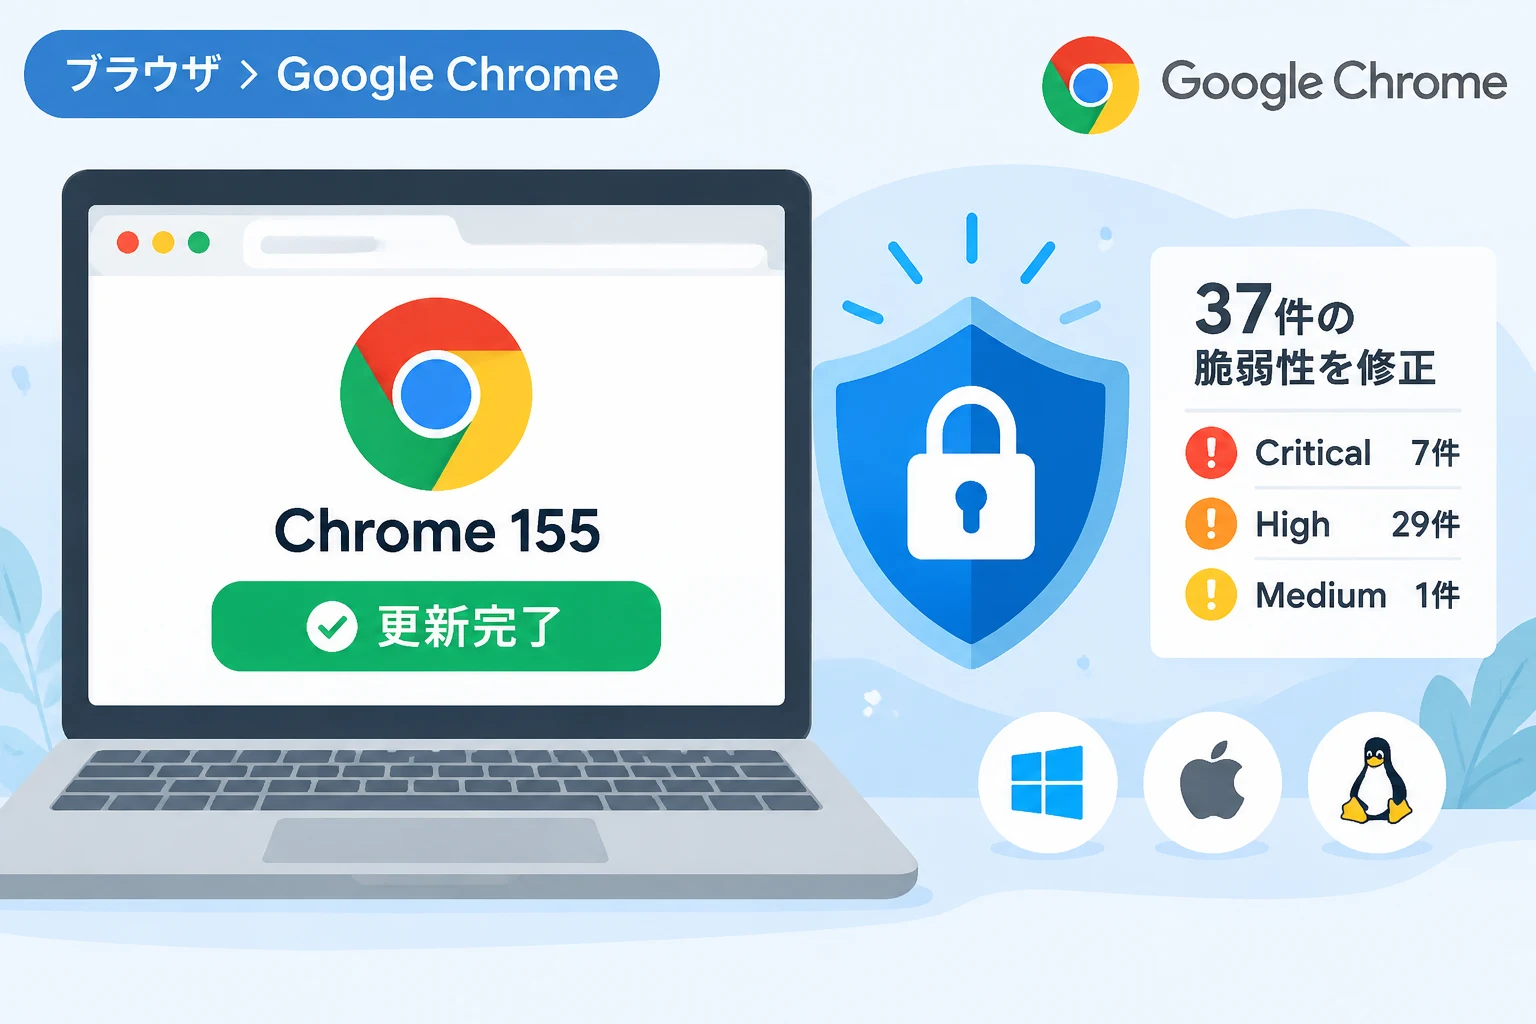
今回のアップデートでは、深刻度が最も高い「Critical」の7件を含む、計37件の脆弱性が修正されています。
WindowsやMacを利用している場合は、更新が適用されているかを確認し、必要に応じて早めに再起動してください。
Chrome 155の更新内容と対象バージョン
今回のリリースは、機能追加よりもセキュリティ修正を目的としたアップデートです。
Googleによると、更新は今後数日から数週間かけて段階的に配信されます。
| OS | 対象バージョン |
|---|---|
| Windows | v155.0.8059.79/.80 |
| Mac | v155.0.8059.79/.80 |
| Linux | v155.0.8059.79 |
修正された37件の内訳は、「Critical」が7件、「High」が29件、「Medium」が1件です。
深刻度「High」の修正が多数を占めており、Criticalの脆弱性だけでなく、ブラウザー全体の安全性を保つためにも更新が重要です。
深刻度「Critical」の脆弱性7件
Criticalとされた脆弱性のうち、1件はANGLEにおけるバッファーオーバーフローで、残る6件は解放後メモリ利用(Use after free)です。
| CVE番号 | 影響を受ける領域 | 脆弱性の種類 |
|---|---|---|
| CVE-2026-110152 | ANGLE | バッファーオーバーフロー |
| CVE-2026-110149 | Browser | 解放後メモリ利用 |
| CVE-2026-110136 | 解放後メモリ利用 | |
| CVE-2026-110161 | Network | 解放後メモリ利用 |
| CVE-2026-110165 | Core | 解放後メモリ利用 |
| CVE-2026-110148 | SVG | 解放後メモリ利用 |
| CVE-2026-110151 | Media | 解放後メモリ利用 |
解放後メモリ利用とは
解放後メモリ利用は、プログラムが使用を終えて解放したメモリー領域を、その後も誤って参照してしまう問題です。
状況によっては、ブラウザーのクラッシュや不安定化に加え、攻撃者による任意コード実行につながるおそれがあります。
今回の脆弱性について、現時点で実際に悪用されたとの報告はないとされています。
ただし、悪用報告がないことはリスクがないことを意味しないため、更新を先送りせず適用するのが適切です。
Chromeを更新する方法
Chromeは通常、自動的にアップデートを確認して適用しますが、段階的な配信のため、すぐに新しいバージョンが表示されない場合があります。
手動で確認するには、アドレスバーに chrome://settings/help と入力して設定画面を開いてください。
更新が見つかった場合は、画面の案内に従って適用し、Chromeを再起動すると更新が完了します。
再起動前に入力中の内容や作業中のタブを保存しておくと、予期しないデータ消失を避けやすくなります。
延長安定版にもセキュリティ修正
同日にはWindowsとMac向けの延長安定版もv152.0.7977.167へ更新され、28件のセキュリティ修正が行われました。
延長安定版を利用している環境では、通常版とは異なるバージョン番号が適用されるため、更新画面で利用中のチャネルとバージョンを確認してください。
まとめ
Chrome 155では、Critical 7件を含む37件の脆弱性が修正されました。
Windows、Mac、Linuxで対象バージョンが異なるため、利用環境に応じて更新状況を確認し、適用後はブラウザーを再起動してください。