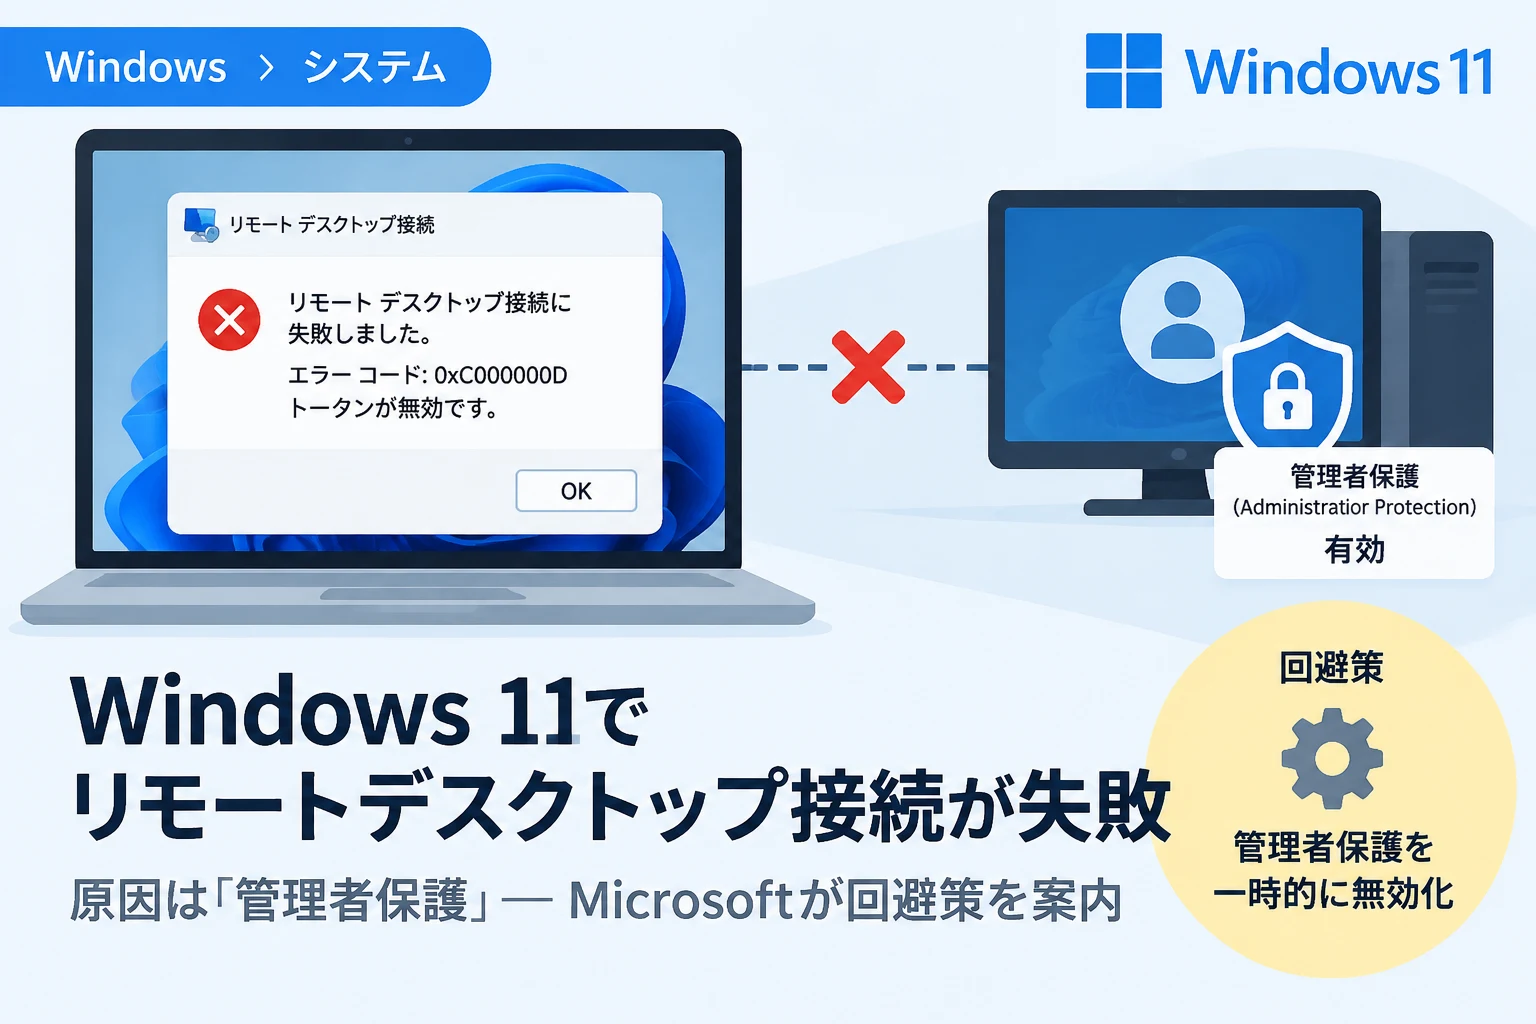
Windows 11でリモートデスクトップ接続に失敗する問題が報告されています。
Microsoftによると、2026年9月のプレビュー更新プログラム「KB5124010」以降を適用した一部の環境で、リモートデバイスの「管理者保護」が有効になっていると、接続時にエラーが発生することがあります。
影響が確認されているのはWindows 11のクライアントOSで、Microsoftは回避策としてリモートデバイス側で管理者保護を一時的に無効にする方法を案内しています。
Windows 11のリモートデスクトップで発生している問題
今回の問題は、対象の更新プログラムを適用したWindows 11で、リモートデスクトップ接続が正常に完了しない場合があるというものです。
Microsoftの説明では、管理者保護が有効なリモートデバイスに対し、管理者ではないユーザーがリモートデスクトップで接続しようとしたときに発生する可能性があります。
すべてのリモートデスクトップ接続で起きるわけではなく、管理者保護の設定や接続するユーザーの権限など、一定の条件が重なった環境で問題になるとされています。
表示されるエラーと症状
接続に失敗すると、エラーコード「0xC000000D」が表示される場合があります。
あわせて、「The token that was passed to the function is invalid.」(関数に渡されたトークンが無効です)というメッセージが表示されることがあります。
このエラーが出た場合でも、直ちにネットワーク障害やリモートデスクトップサービス全般の停止を意味するとは限りません。
対象のWindows更新プログラムが適用されているか、接続先で管理者保護が有効になっているか、接続ユーザーが管理者かどうかを確認することが切り分けの手掛かりになります。
影響を受けるWindows 11のバージョン
Microsoftが影響対象として挙げているのは、次のWindows 11クライアントOSです。
| OS | 対象バージョン |
|---|---|
| Windows 11 | バージョン26H2 |
| Windows 11 | バージョン26H1 |
| Windows 11 | バージョン25H2 |
| Windows 11 | バージョン24H2 |
発生条件となる更新プログラムは、2026年9月のプレビュー更新プログラム「KB5124010」およびそれ以降です。
影響対象として示されているのはクライアントOSであり、Windows Serverは対象外とされています。
更新プログラムを適用済みでも、管理者保護が有効でない環境や、接続条件が該当しない環境では、同じ問題が発生しない可能性があります。
管理者保護と企業環境への影響
管理者保護は、Windowsの管理者権限を安全に扱うためのセキュリティ機能です。
今回の既知の問題では、この機能が有効なリモートデバイスに、管理者ではないユーザーが接続すると、認証処理に関連するエラーで接続できなくなる場合があります。
個人利用よりも、ユーザー権限やセキュリティ設定を組織で統一している企業環境で影響が出やすいと考えられます。
特に「Microsoft Security Compliance Toolkit」のWindowsセキュリティベースラインを利用している組織では、ポリシーを別途変更していない場合、Windows 11の24H2、25H2、26H2向けベースラインで管理者保護が既定で有効になることがあります。
管理者保護を有効にした方法は問われないため、グループポリシーやMicrosoft Intuneなど、どの管理手段を利用しているかにかかわらず設定状況の確認が必要です。
Microsoftが案内する回避策
Microsoftが案内している回避策は、接続先となるリモートデバイスで管理者保護を一時的に無効にすることです。
IT管理者は、既存のポリシー管理方法を使って、ユーザーアカウント制御(UAC)の「Type Of Admin Approval Mode」ポリシーをリセットすることで、問題を緩和できます。
設定変更は接続元ではなく、管理者保護が有効になっているリモートデバイス側で行います。
組織でMicrosoft Intuneやグループポリシーを利用している場合は、端末の個別設定だけでなく、適用元のポリシーも確認してください。
回避策を適用する際の注意点
管理者保護を無効にすると、セキュリティ設定が変更されるため、影響範囲を確認せずに組織全体へ適用することは避けてください。
まずは問題が発生している端末や利用者を特定し、社内のIT管理者が承認した範囲で一時的な変更を行うのが安全です。
業務上の必要がなくなった後や、修正更新プログラムの適用後には、組織のセキュリティ方針に沿って設定を見直してください。
具体的なポリシーの変更方法は、端末の管理方式や組織の構成によって異なるため、管理者は自社の運用手順とMicrosoftの最新案内を確認する必要があります。
恒久対応は今後のWindows Updateで提供予定
Microsoftは、今回の問題を今後のWindows Updateで修正する方針を示しています。
ただし、現時点で修正プログラムの配信時期や適用条件が確定しているとは限らないため、Windows Updateやリリース正常性ダッシュボードの更新情報を確認してください。
修正が提供された場合は、組織の検証環境などで動作を確認したうえで、対象端末への展開を検討するとよいでしょう。
まとめ
Windows 11では、2026年9月のプレビュー更新プログラム「KB5124010」以降、管理者保護が有効なリモートデバイスへの接続で、リモートデスクトップが失敗する場合があります。
対象はWindows 11のバージョン24H2、25H2、26H1、26H2で、エラーコード「0xC000000D」や無効なトークンに関するメッセージが表示されることがあります。
Microsoftが案内する当面の回避策は、リモートデバイス側で管理者保護を一時的に無効にすることです。
設定変更にはセキュリティ上の影響があるため、個人の判断で組織のポリシーを変更せず、IT管理者の管理下で対応し、今後のWindows Updateによる修正情報を確認してください。