Microsoftは2026年10月13日(現地時間)、サポート中のWindowsなどを対象に月例セキュリティ更新プログラムを公開しました。
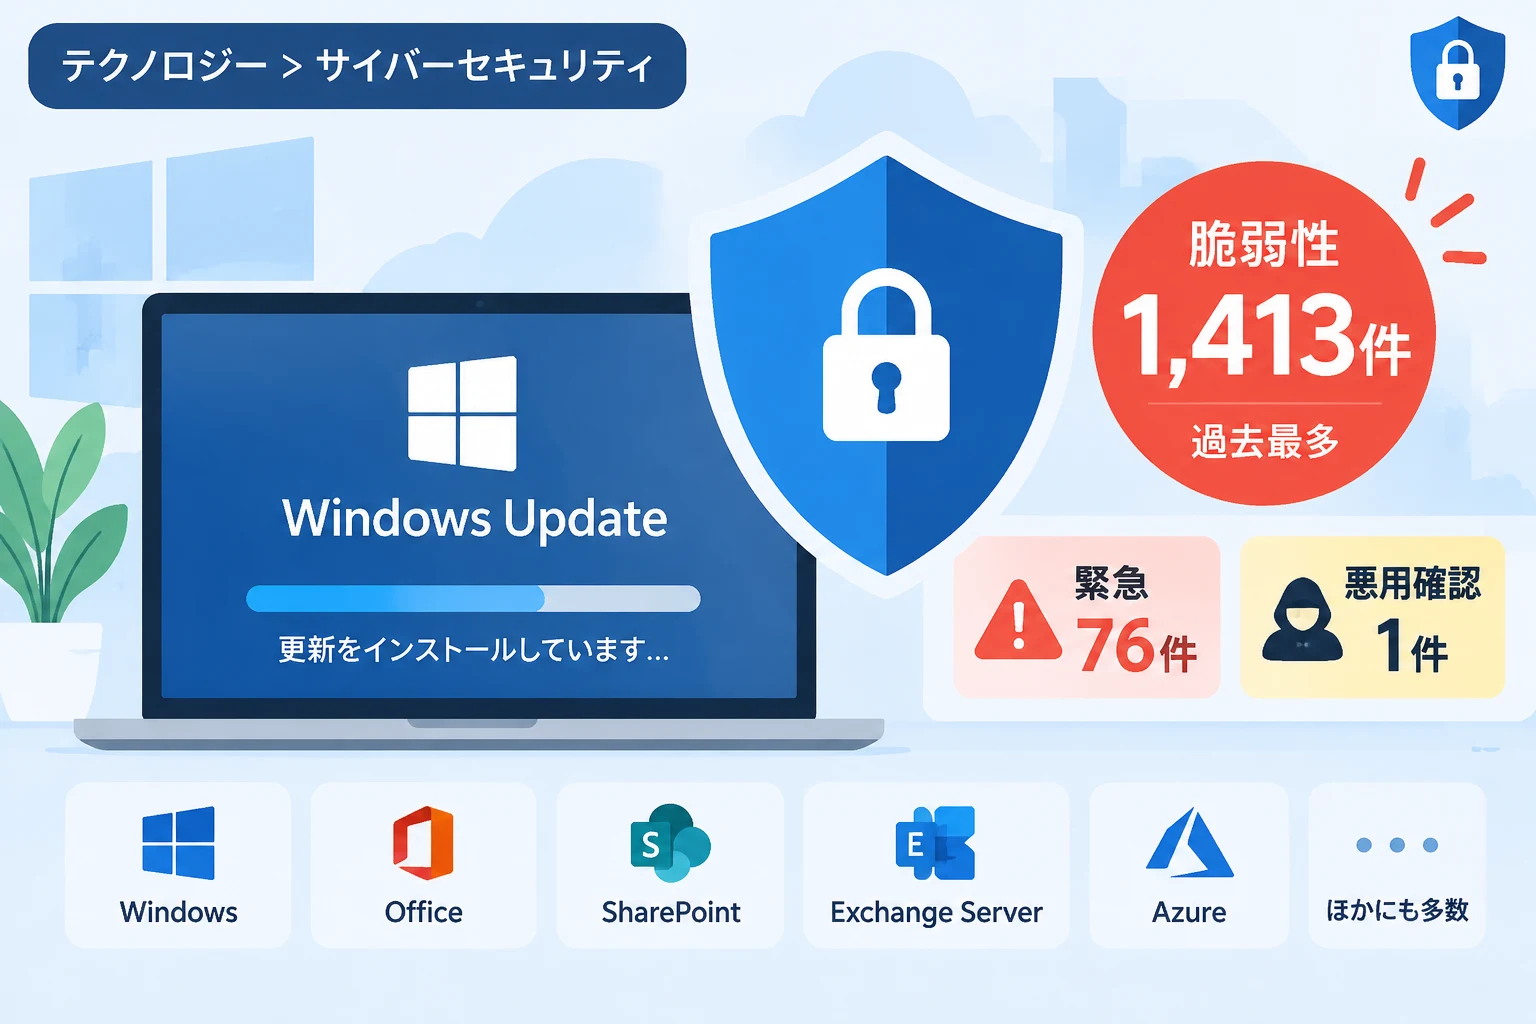
今回のリリースノートに記載されたMicrosoft製品の脆弱性は1,413件に上り、月例更新として初めて1,000件を超える過去最多となりました。
一方、深刻度が最高の「緊急」と評価された脆弱性は76件で、すでに悪用が確認されたものは1件です。
脆弱性の修正件数が初めて1,000件を突破
Microsoftの2026年10月のリリースノートには、同社製品に関するCVEが1,413件掲載されています。
CVEは、公開された脆弱性を識別するための番号です。
修正対象はWindows本体に限らず、OfficeやSharePoint、Exchange Server、Azureなど、幅広い製品・サービスに及びます。
前月の974件を大きく上回り、月例リリースノートに記載された脆弱性の数として初の4桁に達しました。
なお、これはMicrosoft製品全体に関する件数であり、Windowsだけで1,413件の脆弱性が見つかったという意味ではありません。
| 項目 | 内容 |
|---|---|
| 公開日 | 2026年10月13日(現地時間) |
| リリースノート掲載のCVE | 1,413件 |
| 深刻度「緊急」 | 76件 |
| 悪用確認済み | 1件 |
| 主な対象 | Windows、Office、SharePoint、Exchange Server、Azureなど |
件数の増加と、悪用される危険性は分けて考える
脆弱性の修正数が急増したからといって、ただちに攻撃に悪用される危険性も同じ割合で高まったとは限りません。
Zero Day Initiative(ZDI)の集計では、2023年の年間修正件数は914件でしたが、2026年10月の単月件数はそれを上回っています。
一方、悪用が確認されたゼロデイ脆弱性は、2026年1月から10月までで15件とされ、2023年の同じ期間の17件を下回っています。
この違いは、修正された脆弱性の総数と、実際に攻撃で使われた脆弱性の数が別の指標であることを示しています。
脆弱性の発見や報告が増えている背景には、検査手法や分析能力の向上など複数の要因が考えられますが、件数だけから原因を断定することはできません。
悪用が確認されたのはWindowsシェルの脆弱性
今回、すでに悪用が確認された脆弱性は、CVE-2026-96951です。
Windowsシェルのセキュリティ機能を回避されるおそれがあり、深刻度は「重要」と評価されています。
悪用された場合、インターネットから入手したファイルに付与される「Mark of the Web(MotW)」による保護を回避される可能性があります。
MotWは、インターネット由来のファイルであることをWindowsに識別させ、ファイルを開く際などに注意を促す仕組みです。
今回の脆弱性ではその保護が回避される可能性があるため、悪用確認済みという情報を重く受け止め、更新プログラムを早めに適用することが重要です。
また、CVE-2026-108398は、.NET Frameworkのセキュリティ機能を回避される脆弱性です。
この脆弱性は詳細がすでに一般公開されていますが、記事の公開時点で悪用の報告は確認されていません。
悪用の報告がない場合でも、脆弱性の情報が公開されていることを踏まえ、更新を先延ばしにしないようにしましょう。
「緊急」評価は76件、影響する製品を確認
10月の更新では、深刻度が最高の「Critical(緊急)」と評価された脆弱性が76件ありました。
影響範囲はWindowsやOfficeのほか、SharePoint、Exchange Server、Azureなどにも広がっています。
深刻度はリスクを判断するための重要な目安ですが、実際の優先順位は、利用している製品や環境、公開範囲などによっても異なります。
企業や組織では、Microsoftのセキュリティ情報で対象製品と影響条件を確認し、検証や展開の計画に反映させる必要があります。
更新プログラムの適用方法と注意点
更新プログラムは、Windows UpdateやMicrosoft Updateカタログなどから入手できます。
個人のWindowsパソコンでは、「設定」から「Windows Update」を開き、更新プログラムの確認とインストールを行ってください。
適用後に再起動が必要となる場合があるため、作業中のファイルを保存し、再起動できる時間を確保してから実施すると安心です。
組織で管理している端末は、業務への影響や社内の更新手順を確認したうえで、対象機器への展開状況を管理してください。
適用に問題が起きた場合に備え、重要なデータのバックアップや復旧手段を確認しておくことも大切です。
Microsoftが「リスクコホート」を提案
Microsoftは今回、関連する脆弱性をまとめて評価する「リスクコホート(risk cohorts)」という考え方を紹介しています。
これはCVEを一件ずつ個別に見るだけでなく、共通するリスクの観点からグループ化し、環境の評価や対応の検討を効率化しようとするものです。
ただし、正式な脆弱性分類ではなく、Microsoftが定めるパッチ適用の優先順位を変更する仕組みでもありません。
大量の脆弱性情報を扱う組織にとって、関連性を整理し、リスクを評価する際の補助的な手段となる可能性があります。
まとめ
2026年10月のMicrosoft月例更新では、リリースノートに記載された脆弱性が1,413件となり、過去最多を更新しました。
緊急評価は76件、悪用確認済みは1件で、WindowsシェルのCVE-2026-96951はMotWによる保護を回避されるおそれがあります。
件数の多さだけで危険度を判断せず、利用製品に該当する更新を確認し、個人・組織それぞれの環境に応じて速やかに適用しましょう。