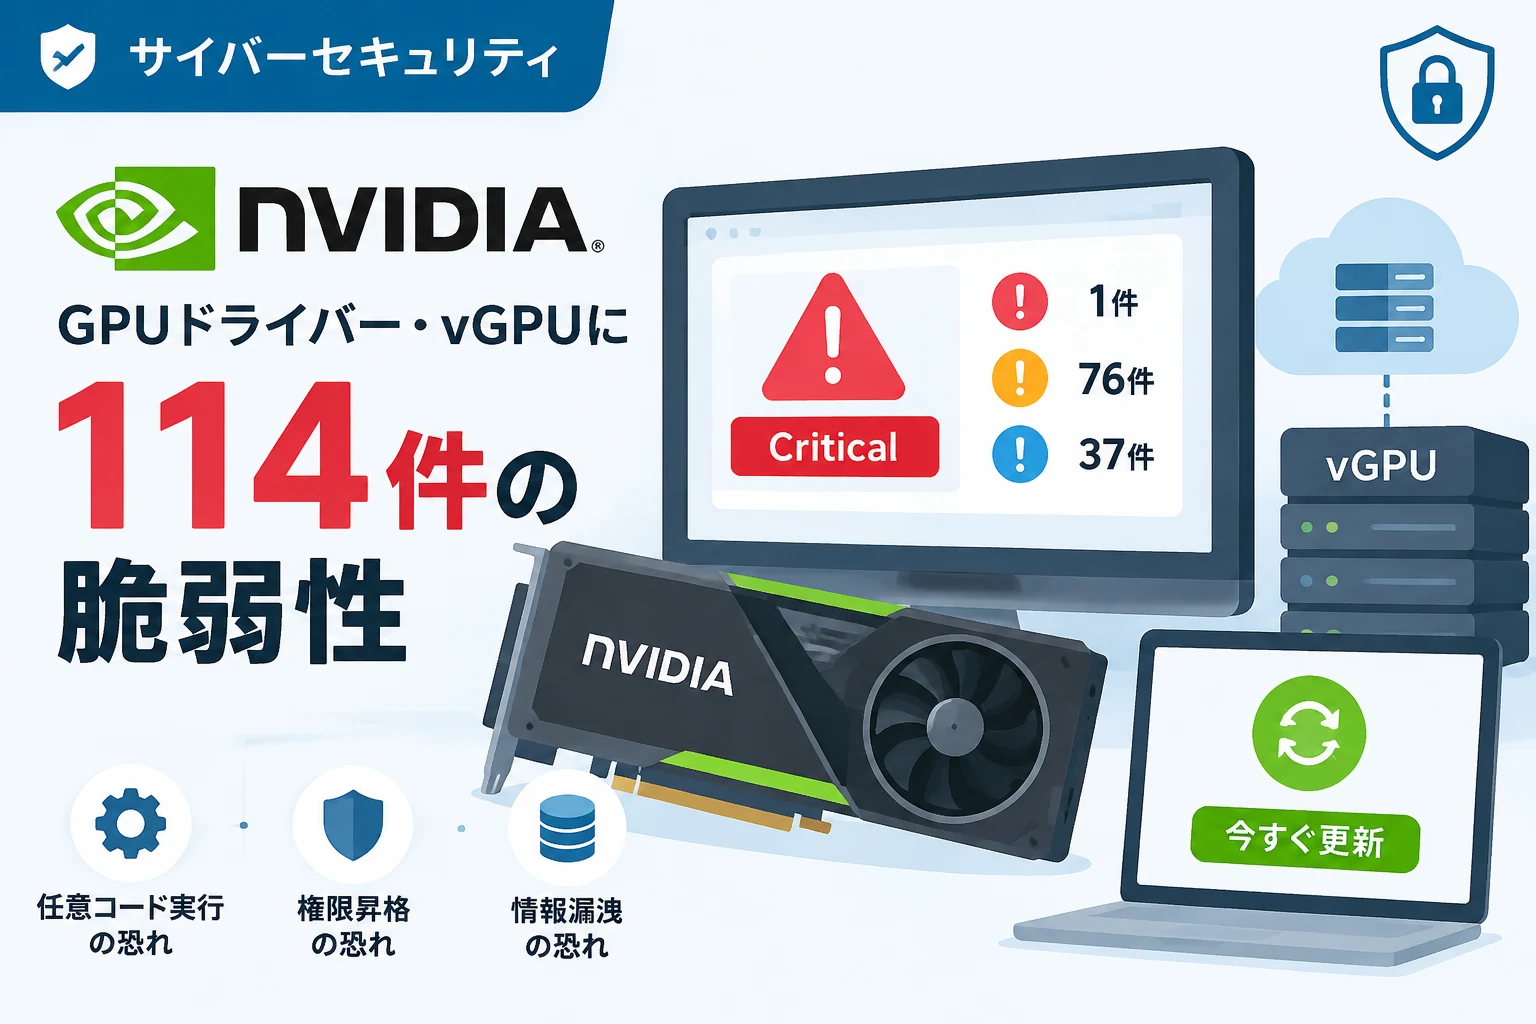
米NVIDIAは2026年9月30日、GPUディスプレイドライバーとvGPUソフトウェアに合計114件の脆弱性が見つかったとして、セキュリティ情報を公開しました。
脆弱性を修正したドライバーが提供されており、WindowsでGeForceを利用している場合は、使用中のドライバーブランチに対応したバージョン以降への更新が必要です。
GPUドライバーなどで114件の脆弱性を公表
今回公表された脆弱性の内訳は、GPUディスプレイドライバーが98件、vGPUソフトウェアが16件です。
深刻度の内訳は、Criticalが1件、Highが76件、Mediumが37件となっています。
ディスプレイドライバーの脆弱性では、Windowsに影響するものが68件、Linuxのみに影響するものが30件です。
Windowsに影響する68件のうち、18件はWindows版のみが対象で、50件はWindowsとLinuxの両方に影響します。
| 対象 | 件数 | 公表された主な深刻度 |
|---|---|---|
| GPUディスプレイドライバー | 98件 | 最大CVSS 7.8(High) |
| vGPUソフトウェア | 16件 | 最大CVSS 9.9(Critical) |
| 合計 | 114件 | Critical 1件、High 76件、Medium 37件 |
深刻度「Critical」の脆弱性と想定される影響
最も高い深刻度が付けられたのは、Linux版「vGPU Virtual GPU Manager」に関するCVE-2026-47574です。
NVIDIAのセキュリティ情報ではCVSS v3.1のベーススコアが9.9とされ、リソースの不適切な移転に起因する問題と説明されています。
悪用された場合、任意コードの実行や権限昇格、データ改竄、サービス拒否、情報漏洩につながる可能性があります。
ただし、同脆弱性については、NVIDIAのGitHub上の情報でCVSSスコアが7.8と記載されており、公表情報の間に差があります。
スコアに差がある場合でも、脆弱性が修正されたバージョンへ更新することが重要です。
ディスプレイドライバーにもHighの脆弱性
ディスプレイドライバーの脆弱性は、最大でCVSS 7.8のHighと評価されています。
例として、CVE-2026-47505はWindows版ドライバーのカーネルモード層における解放後メモリ利用の問題です。
CVE-2026-47500はWindowsとLinuxの両方が対象で、エラー処理時の参照カウント管理の不備によって、同様に解放後メモリ利用が発生する可能性があります。
また、Linux版ではCVE-2026-47489として、読み取り専用メモリの権限が維持されない可能性が報告されています。
こうした問題が悪用されると、利用環境や脆弱性の条件に応じて、権限の昇格や任意コードの実行などにつながるおそれがあります。
GeForceユーザーが適用すべきドライバー
WindowsでGeForceシリーズを使用している場合は、現在のドライバーブランチを確認し、次のバージョン以降へ更新してください。
- R615ブランチ:
v616.56以降 - R610ブランチ:
v610.88以降 - R580ブランチ:
v582.78以降
ブランチごとに適用すべきバージョンが異なるため、数字の大きさだけで判断せず、利用中の製品とドライバーに合った更新を選ぶ必要があります。
更新はNVIDIAのドライバー配布ページから行えるほか、NVIDIAアプリを使って確認・適用する方法もあります。
更新後は、アプリやOSが示すバージョンを確認し、必要なドライバーがインストールされたことを確かめてください。
更新時に確認したいポイント
今回の公表にはvGPUソフトウェアも含まれますが、GeForce向けディスプレイドライバーとは対象製品や更新手順が異なります。
仮想GPUを運用する管理者は、利用しているvGPUソフトウェアの製品名やバージョンを確認し、NVIDIAのセキュリティ情報で対象範囲と修正版を確認してください。
また、WindowsとLinuxでは影響する脆弱性や適用するパッケージが異なるため、OSごとの案内に沿って対応することが大切です。
現時点で脆弱性が実際に悪用されたと確認されたという情報は、提示された公表内容には記載されていませんが、修正済みの更新が提供されているため、対象製品を利用している場合は早めの適用が推奨されます。
まとめ
NVIDIAはGPUディスプレイドライバーとvGPUソフトウェアに関する114件の脆弱性を公表し、修正を含むアップデートを提供しています。
GeForceユーザーはドライバーブランチに応じた修正版へ更新し、vGPUの利用者や管理者は製品ごとのセキュリティ情報を確認して対応してください。