WordPressの開発チームは2026年10月6日、最新版となる「WordPress 7.1.3」を公開しました。
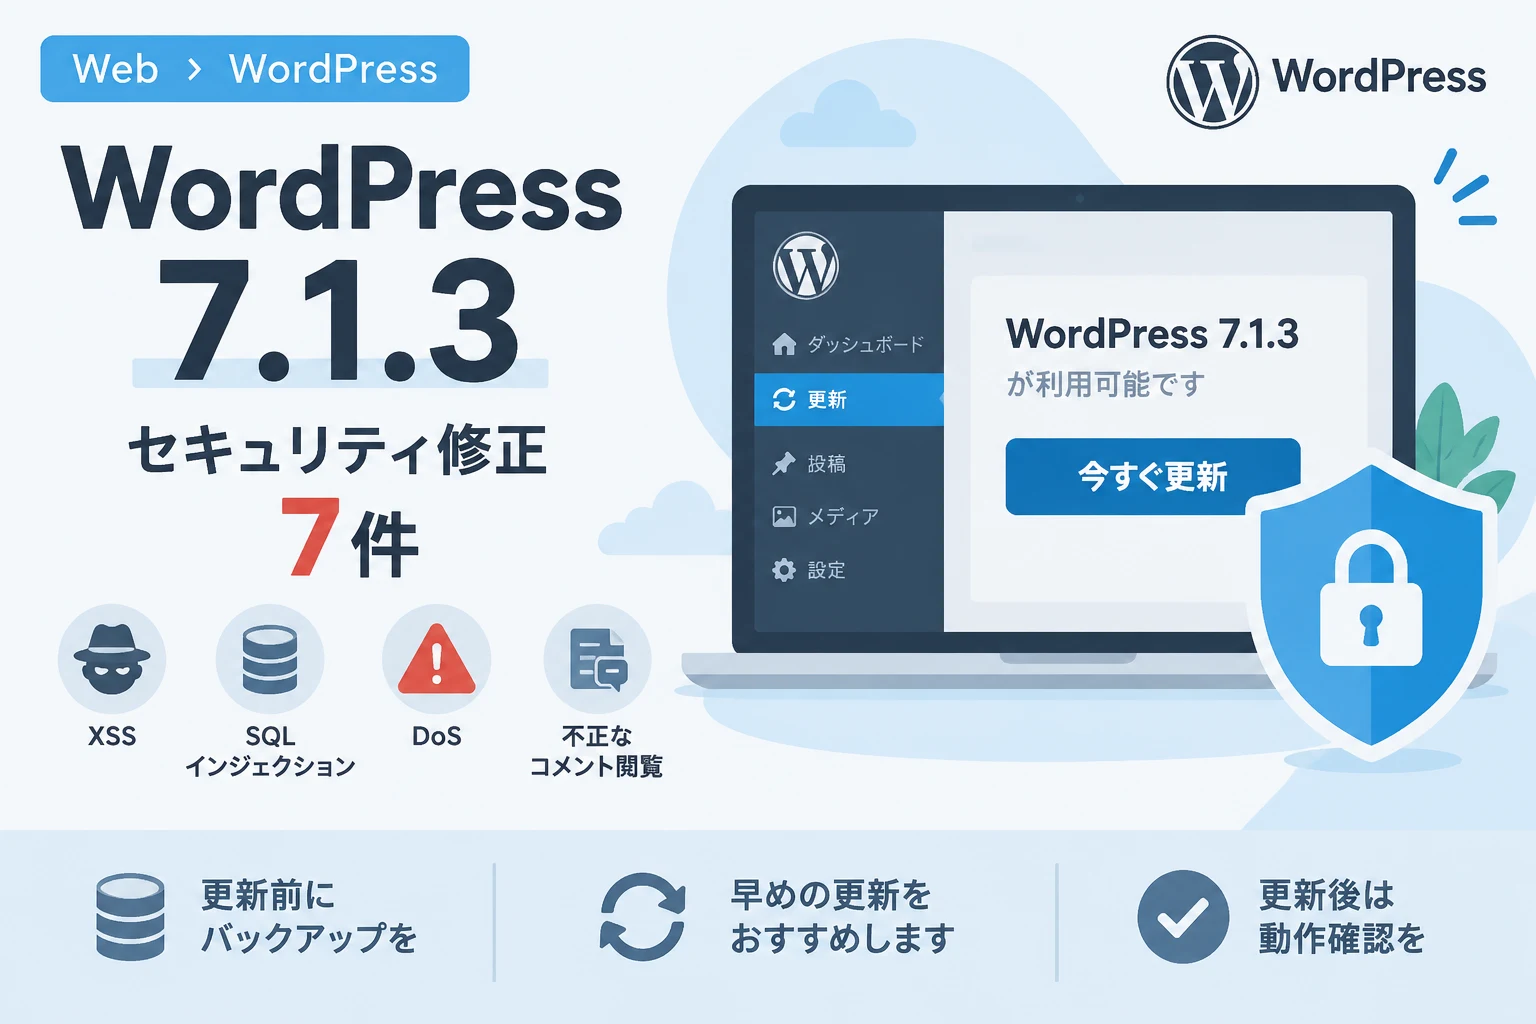
今回の更新は、7件のセキュリティ修正と4件の不具合修正を含むメンテナンス兼セキュリティリリースです。
脆弱性の悪用条件や影響範囲の詳細は公表されていませんが、WordPressを運用しているサイトでは、内容を確認したうえでできるだけ早くアップデートすることが推奨されます。
WordPress 7.1.3で修正された7件の脆弱性
公式のリリース告知では、修正対象として次の7件が挙げられています。
- コメント管理ページで、保留中のコメントを悪用して格納型XSSを実行できる問題
WP_Http::make_absolute_url()メソッドを悪用したDoSの問題- WXR形式でのエクスポート処理における二次SQLインジェクション
- 「投稿者」ロールのユーザーが投稿を先頭に固定できてしまう問題
- 非公開または未公開の投稿に付いたコメントを、認証なしで閲覧できてしまう問題
- Imgurの埋め込み機能におけるXSS
{status}_{type}フックに渡されるパラメーターを偽装し、アクション名の衝突を引き起こせる問題
XSSは、悪意のあるスクリプトをページ上で実行させる攻撃につながる脆弱性です。
DoSはサービスに過剰な負荷を与えて利用しにくくする攻撃、SQLインジェクションはデータベースへの不正な命令実行を狙う攻撃を指します。
ただし、今回の告知にはCVE番号や脆弱性ごとの深刻度、具体的な悪用条件は記載されていません。
Anthropicが報告した脆弱性も含まれる
7件のうち、DoS、二次SQLインジェクション、投稿を先頭に固定できてしまう問題の3件は、米Anthropicから報告されたものです。
報告者が明らかにされていることは修正の経緯を知る手がかりになりますが、それだけで脆弱性の深刻度や悪用状況を判断することはできません。
詳細な評価が公表されていない場合でも、脆弱性修正を含む更新を長期間保留せず、サイトの運用状況に応じて適用することが重要です。
アップデートの方法と適用前の確認
WordPress 7.1.3は公式サイトから入手でき、すでに運用中のサイトでは管理画面の[更新]ページからアップデートできます。
対応するサイトではバックグラウンドで自動更新される場合もありますが、更新が完了しているかは管理画面で確認してください。
WordPressの公式ダウンロードページから最新版を入手できます。
更新前にバックアップを取得する
セキュリティ更新は速やかな適用が望まれますが、更新作業によってテーマやプラグインとの互換性に問題が生じる可能性もあります。
作業前にデータベースとファイル一式のバックアップを取得し、復元できる状態にしておくと、万一のトラブルに備えられます。
更新後は、トップページや管理画面、問い合わせフォーム、決済機能など、サイトの主要な機能が正常に動作するかを確認しましょう。
複数のサイトを管理している場合は、対象サイトごとにバージョンと更新状況を確認し、更新漏れがないようにしてください。
旧バージョンの利用者が注意すべき点
WordPressが公式にサポートするのは、告知時点で最新の7.1シリーズのみです。
今回のセキュリティ修正は、必要に応じて旧バージョンの4.7シリーズまで遡って適用する作業が進められており、準備が整い次第公開される見込みです。
一方、旧バージョンへの修正提供は善意によるもので、継続的なサポートが保証されているわけではありません。
旧版を使い続けているサイトは、修正が提供されることだけを前提にせず、現行バージョンへの移行計画を立てることが大切です。
まとめ
WordPress 7.1.3は、7件の脆弱性と4件の不具合を修正するセキュリティ・メンテナンスリリースです。
脆弱性の詳細や深刻度が示されていない項目もありますが、利用中のサイトではバックアップなどの準備を行い、速やかに更新を適用してください。