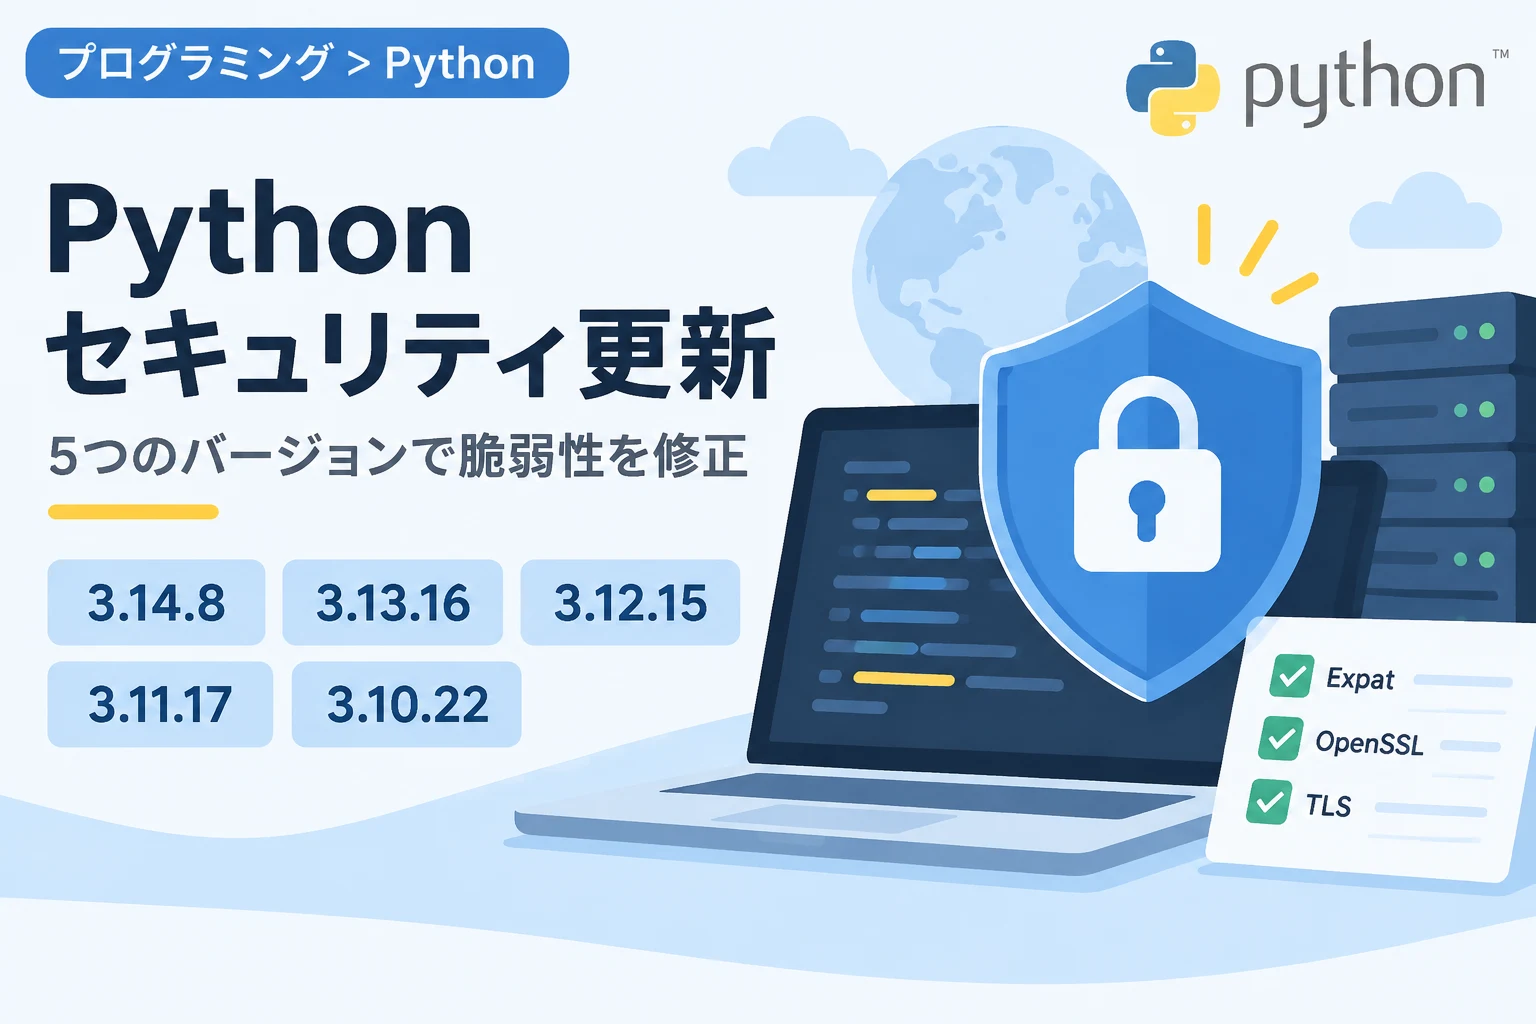
Pythonの開発チームは2026年9月30日、Python 3.14、3.13、3.12の各系列にセキュリティ修正を含む最新版を公開しました。
さらに10月1日には、3.11と3.10の更新版もリリースされています。
最も深刻な脆弱性は「Critical」と評価されており、該当する環境では早めの更新が推奨されます。
Python 5系列にセキュリティ更新
9月30日に公開されたのは、Python 3.14.8、Python 3.13.16、Python 3.12.15です。
10月1日には、同様の脆弱性修正を含むPython 3.11.17とPython 3.10.22も公開されました。
| 系列 | 最新版 | 提供形態・備考 |
|---|---|---|
| Python 3.14 | 3.14.8 | セキュリティ修正を含む |
| Python 3.13 | 3.13.16 | 最後の通常のメンテナンスリリース |
| Python 3.12 | 3.12.15 | セキュリティ修正のみ。バイナリーインストーラーなし |
| Python 3.11 | 3.11.17 | ソースコードのみ |
| Python 3.10 | 3.10.22 | 最終リリース。ソースコードのみ |
最も深刻な脆弱性は「Critical」評価
今回の更新で特に注意したいのが、SSLContextに存在する解放後メモリ利用(use-after-free)の脆弱性「CVE-2026-19445」です。
この問題はCVSS v4.0の基本値が9.2で、「Critical」と評価されています。
悪用された場合、リモートの未認証TLSクライアントがサーバーをクラッシュさせたり、解放済みのポインターを介して処理を呼び出したりする可能性があります。
ただし、すべてのPythonサーバーが同じように影響を受けるわけではありません。
SNIコールバックで接続先のSSLContextを切り替え、かつ元のコンテキストをほかで保持していないサーバーが対象です。
この条件に該当しない場合でも、各リリースには複数のセキュリティ修正が含まれています。
修正された脆弱性はPython 3.14.8で7件、3.13.16と3.12.15ではそれぞれ8件です。
3.11.17と3.10.22も、3.13.16や3.12.15と同様に8件の脆弱性を修正しています。
同梱ライブラリーも更新
Python 3.14.8、3.13.16、3.12.15では、XML処理に使われる同梱ライブラリーのExpatがバージョン2.8.5に更新されました。
また、Python 3.14.8と3.13.16では、一部プラットフォーム向けの同梱OpenSSLが3.5.9に更新されています。
Python本体だけでなく、これらのライブラリーを利用するアプリケーションでも、更新後の環境で動作確認を行うことが大切です。
更新時に確認したいポイント
まず、実行環境で使われているPythonの系列とバージョンを確認してください。
複数のPythonがインストールされている場合や、仮想環境・コンテナーごとに異なるバージョンを使っている場合は、実際にサービスが参照している実行環境を特定する必要があります。
Python 3.12.15、3.11.17、3.10.22はバイナリーインストーラーが提供されず、ソースコードのみのリリースです。
これらの系列を利用している場合は、各環境でのビルドや配布方法を確認してください。
Python 3.13.16は同系列の最後の通常のメンテナンスリリースです。
Python 3.12系列は2028年10月までサポートされる予定ですが、3.10系列は3.10.22が最終リリースとなるため、継続利用の計画がある場合は後継系列への移行も検討してください。
まとめ
Python 3.14から3.10までの5系列に、脆弱性を修正する更新版が公開されました。
特に「Critical」評価のCVE-2026-19445は、特定のSNIコールバック構成を使うTLSサーバーに影響する可能性があります。
利用中のバージョンと配布形態を確認し、適用可能な最新版への更新を進めてください。
更新後は、TLS接続や関連アプリケーションの動作も検証することをおすすめします。